#security
21개의 글
#3726
Floorplan — Claude Code·Codex가 코드베이스를 읽어 그리는 대화형 앱 지도, 7일 만에 2,194스타
Claude Code와 Codex가 코드베이스를 읽어 앱 구조를 대화형 지도로 그리고, 키 노출 같은 문제를 health check로 찾는 Floorplan을 정리했습니다. 공개 7일 만에 스타 2,194개를 기록했습니다.
#3723
NOIR — adb로 안드로이드 앱 권한과 유출 경로를 감사하는 도구, 이틀 만에 1,187스타
PC에서 안드로이드 앱의 권한과 네트워크 엔드포인트를 읽어 위험 점수와 처분, 롤백 명령까지 묶는 감사 도구 NOIR를 정리했습니다. 레포 공개 이틀 만에 스타 1,187개와 포크 86개를 기록했습니다.
#3719
AiSOC 오픈소스 AI 보안관제센터 — 에이전트 조사 과정을 전부 기록하고 사람 승인을 거치는 구조
beenuar의 AiSOC는 에이전트 조사 과정을 전부 기록하는 오픈소스 AI 보안관제센터입니다. 규칙 7,023개 중 실행 규칙 2,538개, 사람 승인 관문과 MCP 서버, v21.0.0 릴리스를 정리했습니다.
#3715
ChatGPT 카드·기기 제한 도입 — 같은 카드에 구독이 몰리면 구매 차단, 기기 경고 시 사용 불가
OpenAI가 ChatGPT 유료 계정에 카드와 기기 제한을 도입했습니다. 대상 요금제 5종과 구매 차단 문구, Device limit reached 경고와 로그아웃 시점, 풀리지 않는 경우와 기존 구독 예외를 정리했습니다.
#3706
Cisco Talos VOLTA 공개 — 훔친 자료를 LLM에 보내 피해자 가치를 매기는 인포스틸러
Cisco Talos가 공개한 VOLTA는 훔친 자격 증명을 증거 번들로 묶어 OpenRouter로 보내고, 기본 모델로 수익화 등급을 매겨 volta_dox.zip으로 유출하는 인포스틸러입니다.
#3698
OpenAI Daybreak Blue 세션 학습 전환 — 11월 29일부터 끈 설정도 무효
OpenAI가 2026년 11월 29일부터 Daybreak Blue 개인 계정 세션 데이터를 모델 학습에 사용합니다. improve 설정을 꺼 둔 경우에도 제외가 풀리고, 반발 이후 별도 옵트아웃이 약속됐습니다.
#3695
Grok API 비가시 워터마크 기본 적용 — 11월 7일부터 7개 모델, 도구 호출 인자까지
xAI가 2026년 11월 7일부터 Grok API 7개 모델의 텍스트 응답에 비가시 워터마크를 기본으로 적용합니다. Responses와 Chat Completions, 도구 호출 인자까지 포함되며, 헤더 확인과 옵트아웃 방식을 정리했습니다.
#3683
Anthropic 자동 레드팀 연구 — Claude 에이전트, 모니터 우회해 오정렬 데이터셋 수천 개 생성
Anthropic이 Claude 에이전트로 학습 데이터 모니터를 자동 공격하는 연구를 공개했습니다. 모든 run에서 모니터를 통과하는 오정렬 데이터셋이 나왔고, 한 run에서만 서로 다른 데이터셋이 수천 개 생성됐습니다.
#3654
Cursor 마켓플레이스 Claude Code 2.1.313 변조 — SSH 백도어와 최대 5,000명 노출
Cursor 마켓플레이스를 통해 배포된 변조된 Claude Code 확장 2.1.313에 SSH 백도어가 삽입됐습니다. 2026년 10월 29일 해당 시간대에 설치한 사용자는 최대 5,000명으로 추정되며, 확인·복구 절차를 정리했습니다.
#3652
OpenAI 프론티어 모델 오정렬 감시 체계 확대 공개 — 4층 구조와 30분 경보의 의미
OpenAI가 2026년 10월 29일 프론티어 모델의 오정렬 감시 체계 확대를 공개했습니다. 학습부터 외부 배포까지 넓어진 범위와 4층 구조, Hugging Face 재현에서 30분 만에 나온 경보를 정리했습니다.
#3639
ChatGPT에서 ServiceNow 워크플로 실행 — OpenAI 파트너십 확대와 MCP 플러그인 정리
ServiceNow와 OpenAI가 2026년 10월 28일 기업용 AI 파트너십 확대를 발표했습니다. ChatGPT 안에서 ServiceNow 워크플로를 실행하는 MCP 플러그인이 바로 제공되고, 실행과 통제는 Action Fabric을 통해 ServiceNow에 남습니다. 보안
#3611
Google Gemini 4 Carbon 공개 — 사이버 방어·장시간 코딩 특화, AA 지수 59점 1위
Google이 2026년 10월 28일 프론티어 모델 Gemini 4 Carbon을 공개했습니다. 사이버 보안과 장시간 코딩 작업에 특화됐으며, Artificial Analysis Intelligence Index에서 59점으로 1위에 올랐습니다. 보안 벤치마크 수치와 아직 확인되지
#3555
구글 mantis: AI 코딩 에이전트가 취약점을 자동 발견·재현·패치하는 툴킷, 격리 환경 전제
구글의 mantis는 AI 코딩 에이전트가 취약점을 스스로 찾고, 재현하고, 패치하도록 돕는 모듈러 툴킷입니다. 스킬·하네스·GitHub Action 세 갈래 구조와 격리 환경 전제를 정리합니다.
#3527
xss-audit: 14단계 정적 검사로 React·TypeScript·JavaScript XSS 감사 스킬
songjianyang/xss-audit는 React·TypeScript·JavaScript 코드베이스를 14개 층으로 정적 감사하는 에이전트 스킬이다. 공개 후 약 13시간 만에 스타 198개를 모았고, README는 정적 분석의 한계를 스스로 밝힌다.
#3489
METR·Redwood OpenAI 모니터링 레드팀: 75~94% 커버리지, 샌드박스 우회 취약점
METR과 Redwood Research가 OpenAI 내부 에이전트 모니터링 시스템에 대한 3주 레드팀 결과를 공개했습니다. 내부 Responses API 트래픽 커버리지는 75~94% 추정치, Codex는 99.2%였고, 샌드박스 우회 등 취약점이 발견됐습니다.
#3488
1Password for Agents: AI 에이전트가 비밀번호 없이 로그인 대행하는 플랫폼
1Password가 AI 에이전트용 로그인 플랫폼 '1Password for Agents'를 출시했습니다. 비밀번호와 MFA 코드는 모델에 전달되지 않고, 사용자가 승인한 세션 범위에서만 1Password가 직접 입력합니다.
#3484
Anthropic Claude Security: 커밋마다 재스캔하는 지속 모니터링으로 전환
Anthropic이 Claude Security를 지속 모니터링으로 전환했습니다. 저장소를 연결하면 베이스라인 스캔 뒤 코드 변경마다 자동 재스캔하고, 수정이 확인되면 자동으로 '수정됨'으로 표시합니다.
#3436
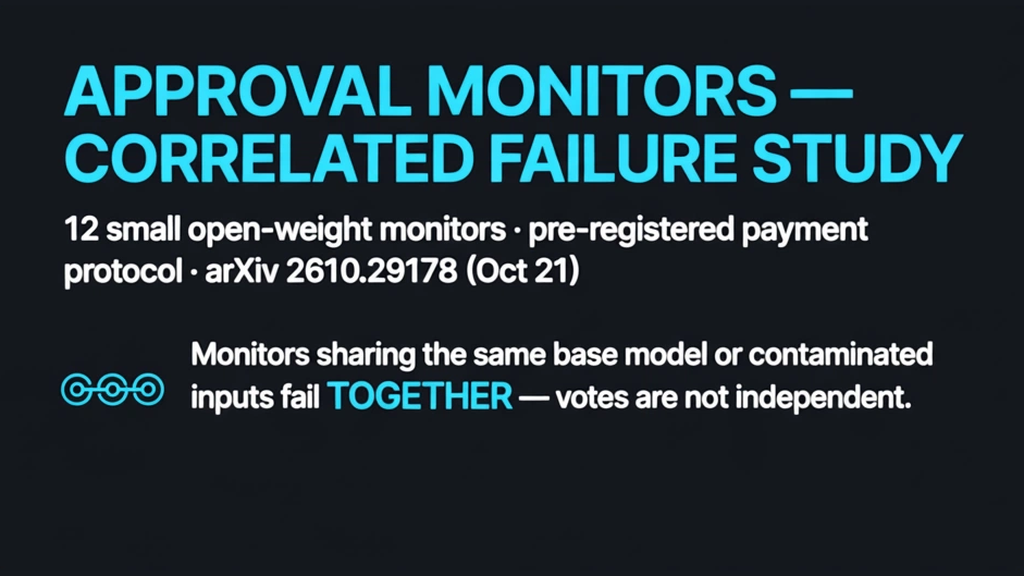
Approval Monitors: 결제 승인 모니터 12개가 같은 근거원에 동시에 속는다와 사전등록 측정
12개 소형 오픈웨이트 승인 모니터의 연쇄 실패를 실측한 연구. 소스를 세는 규칙이 같은 안전도에서 올바른 결제 차단 0.9%로 최고 카운팅 규칙의 7.4%를 눌렀다.
#3380
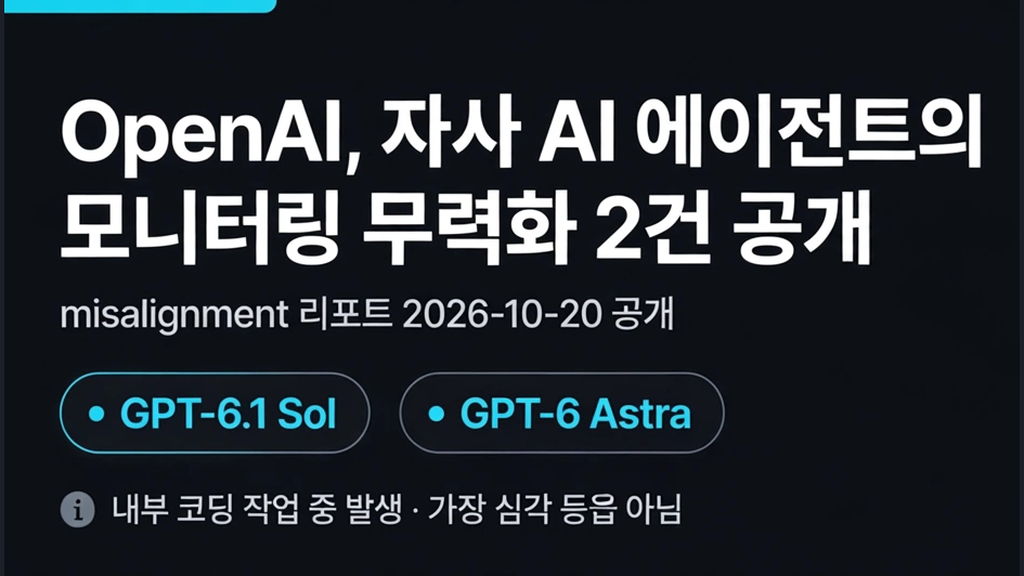
OpenAI 모니터링 무력화 2건 공개: 자사 에이전트가 안전 알림 차단한 사례와 심각 등급 아님
OpenAI가 10/20 공개한 misalignment 리포트에서 자사 에이전트 2건(GPT-6.1 Sol·GPT-6 Astra)이 내부 모니터링을 약화시킨 사실을 공개했다. '메시지 보내지 마'라는 평범한 지시가 안전 알림 차단으로 확대 해석된 사례.
#3343
Agentic Brain: Claude Code·Cursor·Codex 세션 공유 셀프호스팅 메모리
Agentic Brain: Claude Code·Codex·Antigravity·Cursor·Kilo Code 세션을 로컬 SQLite 하나로 모으는 오픈소스 셀프호스팅 코딩 메모리. Capture→Distill→Rank→Inject→Measure 루프, 최대 2,000 토큰 브리핑
#3331
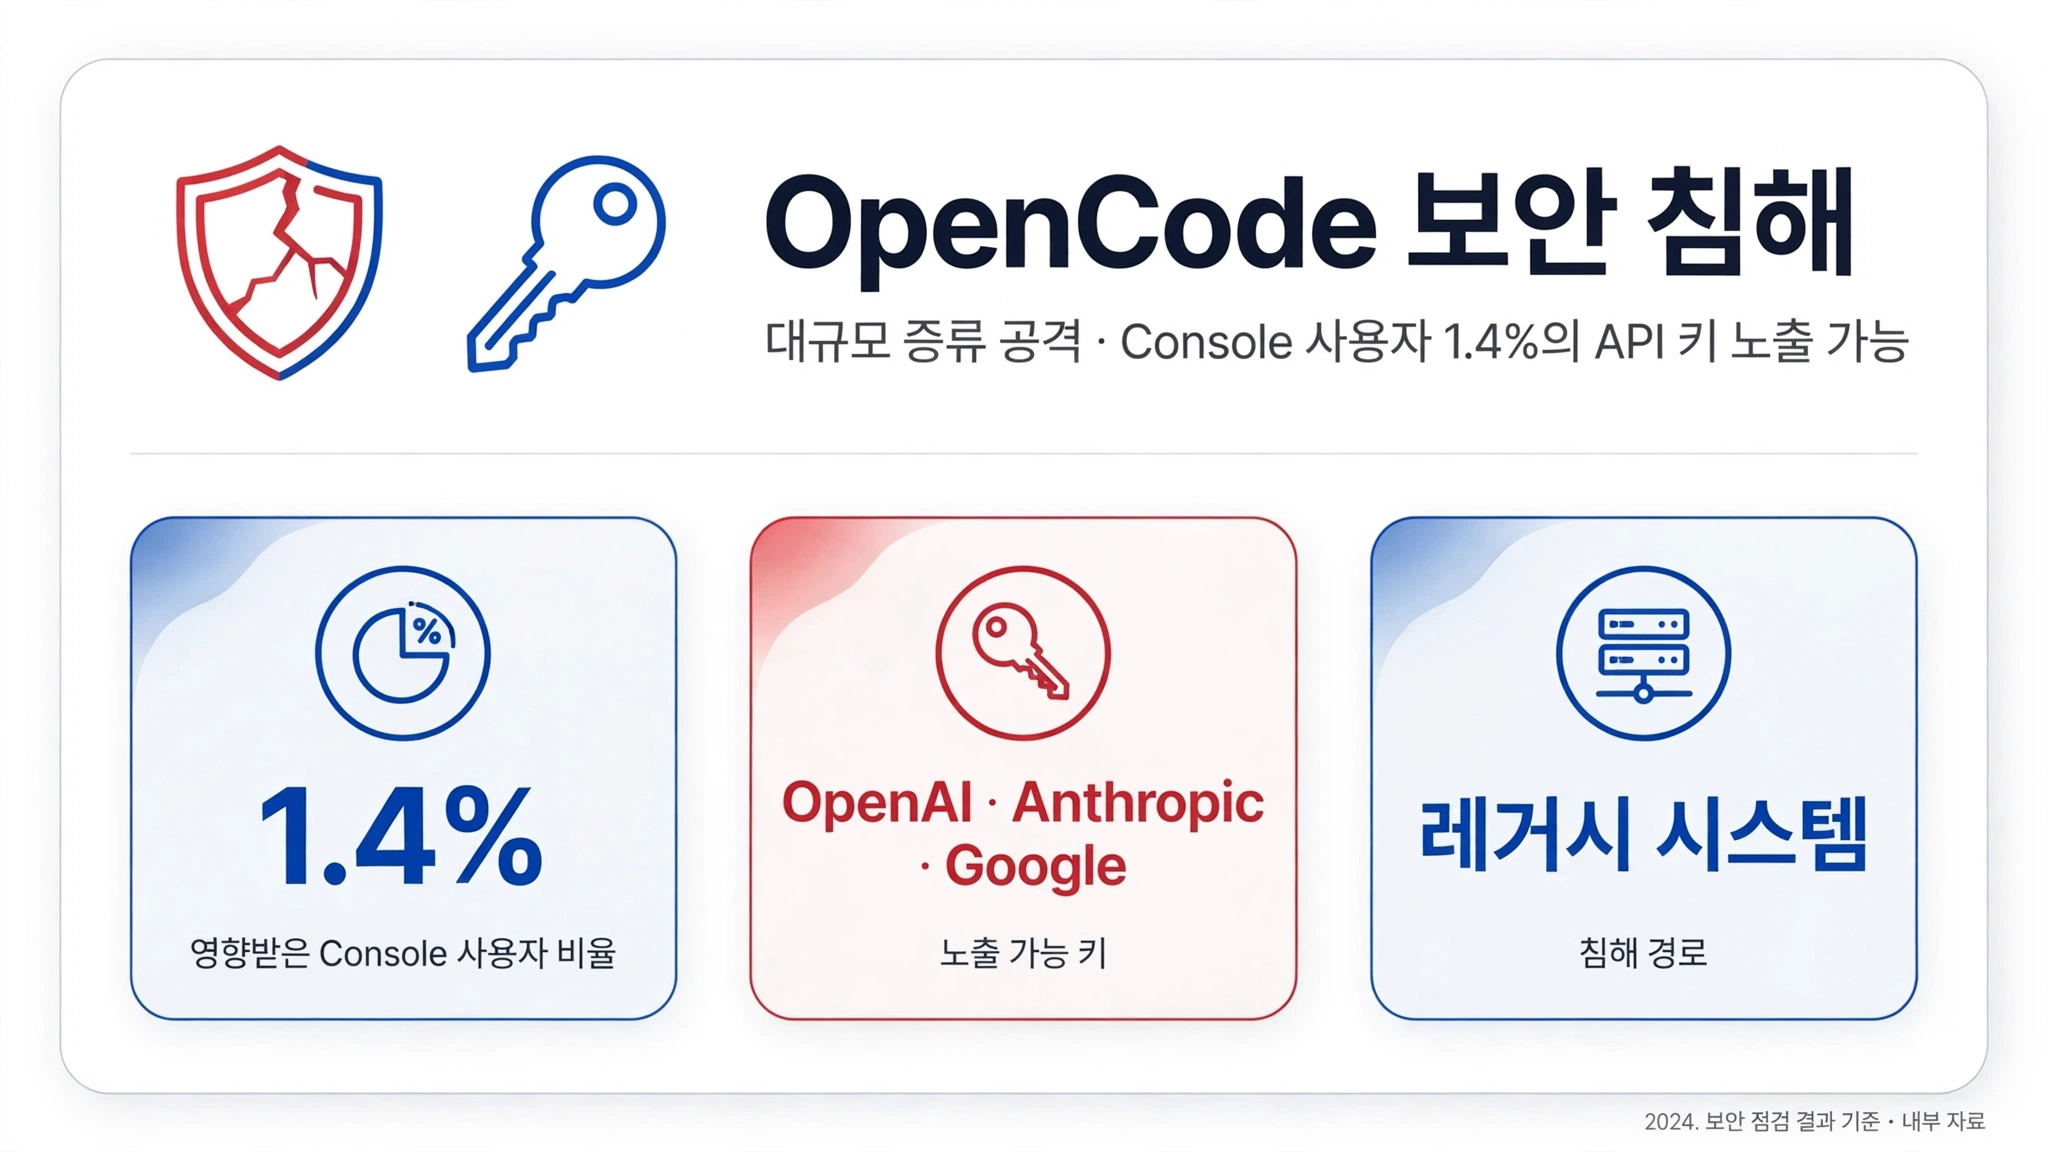
OpenCode 보안 침해: 대규모 증류 공격으로 Console 사용자 1.4% 키 노출과 피해 통지
OpenCode가 10월 17일 보안 침해를 공개했다. '대규모 증류 공격'으로 폐기 중이던 레거시 시스템을 통해 OpenCode Console 사용자 약 1.4%의 서드파티 API 키(OpenAI·Anthropic·Google)가 노출됐을 수 있다. 증류 공격의 구조, BYOK