Cisco Talos VOLTA 공개 — 훔친 자료를 LLM에 보내 피해자 가치를 매기는 인포스틸러
Cisco Talos는 2026년 10월 31일에 인포스틸러 VOLTA의 분석 글을 공개했습니다. VOLTA는 코드 안에서 스스로를 VOLTA-AUTODOXER라고 부르는 자기 삭제형 Windows 인포스틸러입니다. CAIRN 연구 활동을 통해 발견됐다는 점도 함께 공개됐습니다.
차이는 수집 이후 단계에 있습니다. 훔친 자료를 사람이 직접 읽고 우선순위를 정하던 작업을 모델 호출로 바꾼 구조입니다. 추론 왕복은 피해자 본인의 컴퓨터와 네트워크 연결 안에서 일어나고, 결과가 준비된 뒤에야 유출이 이뤄집니다.
모델이 악성 코드를 짜는 대신, 이미 유출된 자료를 읽고 다음 표적을 고르는 분석가 역할을 맡는다는 점이 이번 공개의 핵심입니다.
수집 범위와 증거 번들
한 번의 수집으로 가져가는 항목은 넓습니다. 브라우저 비밀번호와 쿠키, 저장된 결제 카드, 암호화폐 지갑 시드 구절이 포함됩니다. Discord와 Telegram, Steam, Roblox 세션과 Microsoft OAuth 토큰, SSH와 클라우드 제공자 키, Wi-Fi 프로필, 스크린샷도 같은 수집 대상입니다.
수집한 자료는 증거 번들로 묶입니다. 번들에는 지리적 위치와 집 주소, 고용주와 고용주 도메인, 추정 출생 연도가 들어갑니다. 카드 마지막 4자리와 Slack 워크스페이스, 문서 작성자 메타데이터, iPhone 백업 흔적, 실시간 Roblox 계정 가치도 함께 들어갑니다.
AI 평가 단계와 모델 폴백
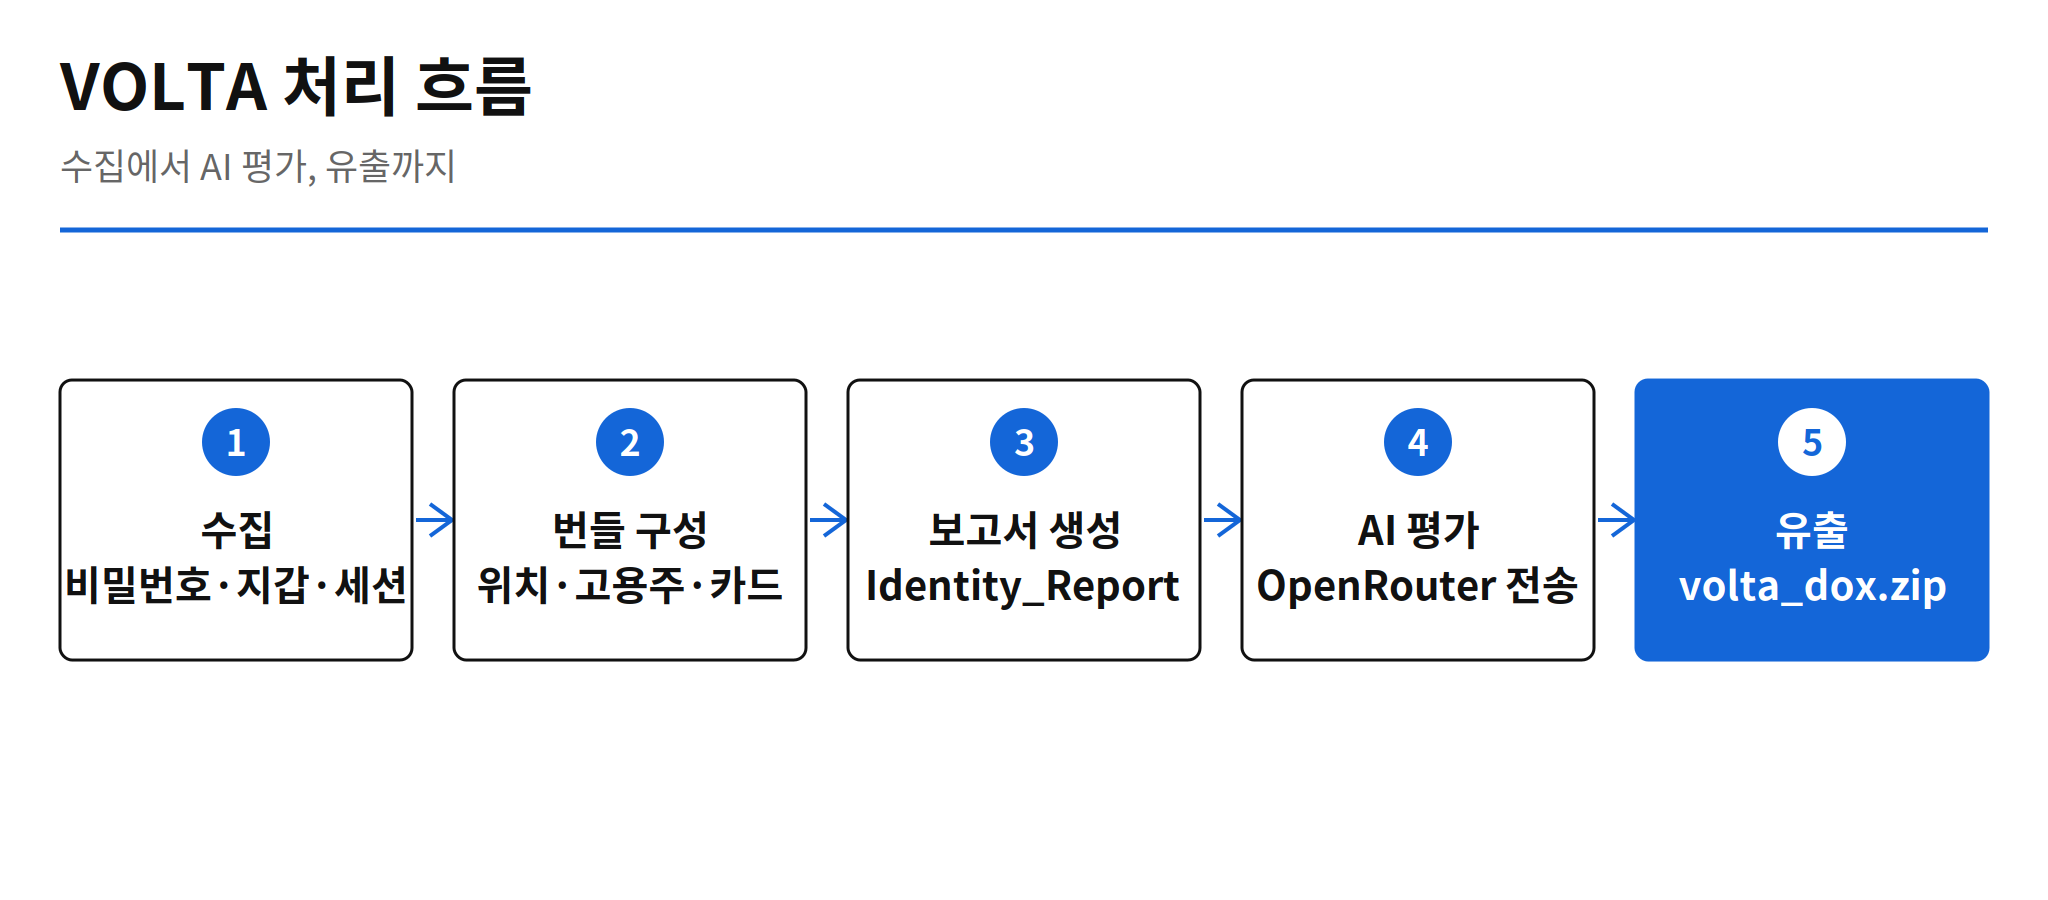
번들은 파일 Identity_Report.txt로 assembled된 뒤 JSON으로 직렬화돼 OpenRouter로 전송됩니다. 돌아온 결과는 AI_Analysis.txt로 저장되고, 두 파일이 volta_dox.zip으로 함께 유출됩니다.
시스템 프롬프트는 모델에게 법의학 정보 분석가 역할을 맡깁니다. 출력에는 수익화 용이도를 low와 medium, high 등급으로 매긴 섹션과 보안 습관을 평가하는 섹션이 필수로 들어갑니다. 기본 모델은 anthropic/claude-opus-4.6이며, temperature는 0.2로 고정돼 있습니다.
- 기본 모델이 거부하면 moonshotai/kimi-k2 순서로 넘어갑니다.
- 두 번째 모델도 거부하면 google/gemini-2.5-flash 순서로 넘어갑니다.
- 응답에서 거부 문구를 검사해 다음 모델로 넘어가는 구조라서, 가드레일에 걸릴 것을 전제로 설계된 형태입니다.
AI 단계는 API 키가 설정되지 않으면 건너뛰어집니다. 그 경우에도 스틸러 본연의 기능은 그대로 동작한다는 점이 원문에 적혀 있습니다.
배포 방식과 관측 범위
배포는 빌드 시점에 채우는 6개의 교체 가능한 슬롯을 쓰는 빌더 모델로 보입니다. 관측된 엔드포인트는 전부 제3자가 통제하고, 공격자 소유 인프라는 없다는 점도 함께 제시됐습니다. 분석된 샘플의 최초 관측 시각은 2026-10-11 12:46 UTC입니다.
방어 쪽 대응도 원문에 구체적으로 적혀 있습니다. Chrome을 headless로 실행할 수 있는 프로세스를 제한하면 App-Bound Encryption 우회 경로가 막힙니다. 침해가 의심되면 `%APPDATA%\volta_debug.txt` 로그를 보존하는 것이 첫 조치로 제시됐습니다.
확인되지 않은 지점
- 세 모델 중 어느 모델이 실제로 평가서를 생성했는지, 거부했는지는 미확인입니다. 원문이 밝히지 않은 항목입니다.
- 실제 공격 캠페인에서 VOLTA가 쓰였다는 관측은 아직 없습니다. 분석된 샘플은 동작하는 프로토타입으로 보인다는 설명이 제시됐습니다.
- 증거 번들의 추론 항목이 얼마나 정확한지는 미확인입니다. Wi-Fi 비밀번호와 피해자 성의 연결 같은 추정이 그 예시입니다.
실무 판단
개발 조직이 주목할 지점은 모델 남용의 형태가 바뀌었다는 데 있습니다. 자격 증명을 훔치는 단계는 이미 상품화돼 있고, VOLTA는 그다음 분석 단계를 자동화했습니다. 따라서 탐지 범위도 수집 행위만이 아니라, 수집 직후 외부 모델로 자료가 전송되는 흐름까지 넓혀서 봐야 합니다.
다만 현재 근거는 분석 글과 프로토타입 샘플 기준입니다. 실제 캠페인 관측이 없는 만큼, 과장된 확산 판단보다는 로그 보존과 headless 실행 제한 같은 원문이 제시한 조치부터 확인하는 순서가 안전합니다.