AiSOC 오픈소스 AI 보안관제센터 — 에이전트 조사 과정을 전부 기록하고 사람 승인을 거치는 구조
보안관제의 오래된 문제는 경고가 너무 많아서 사람이 다 보지 못한다는 점입니다. LLM 에이전트를 분류와 조사에 붙이는 시도는 이미 많습니다. 그런데 에이전트가 왜 그런 판정을 내렸는지 남지 않으면 운영 현장에서 쓰기 어렵습니다.
beenuar의 AiSOC는 그 기록 쪽에 무게를 둔 오픈소스 AI 보안관제센터(SOC)입니다. 직접 설치해 운영하는 방식이고, GitHub 트렌딩에 오르며 6,539스타를 기록했습니다. 라이선스는 MIT이고 구현 언어는 Python입니다.
판정 결과만 남기는 구조와 판정 과정까지 남기는 구조는 감사 가능성에서 완전히 다릅니다. AiSOC는 후자를 택한 사례입니다.
조사 과정 전체 기록 구조
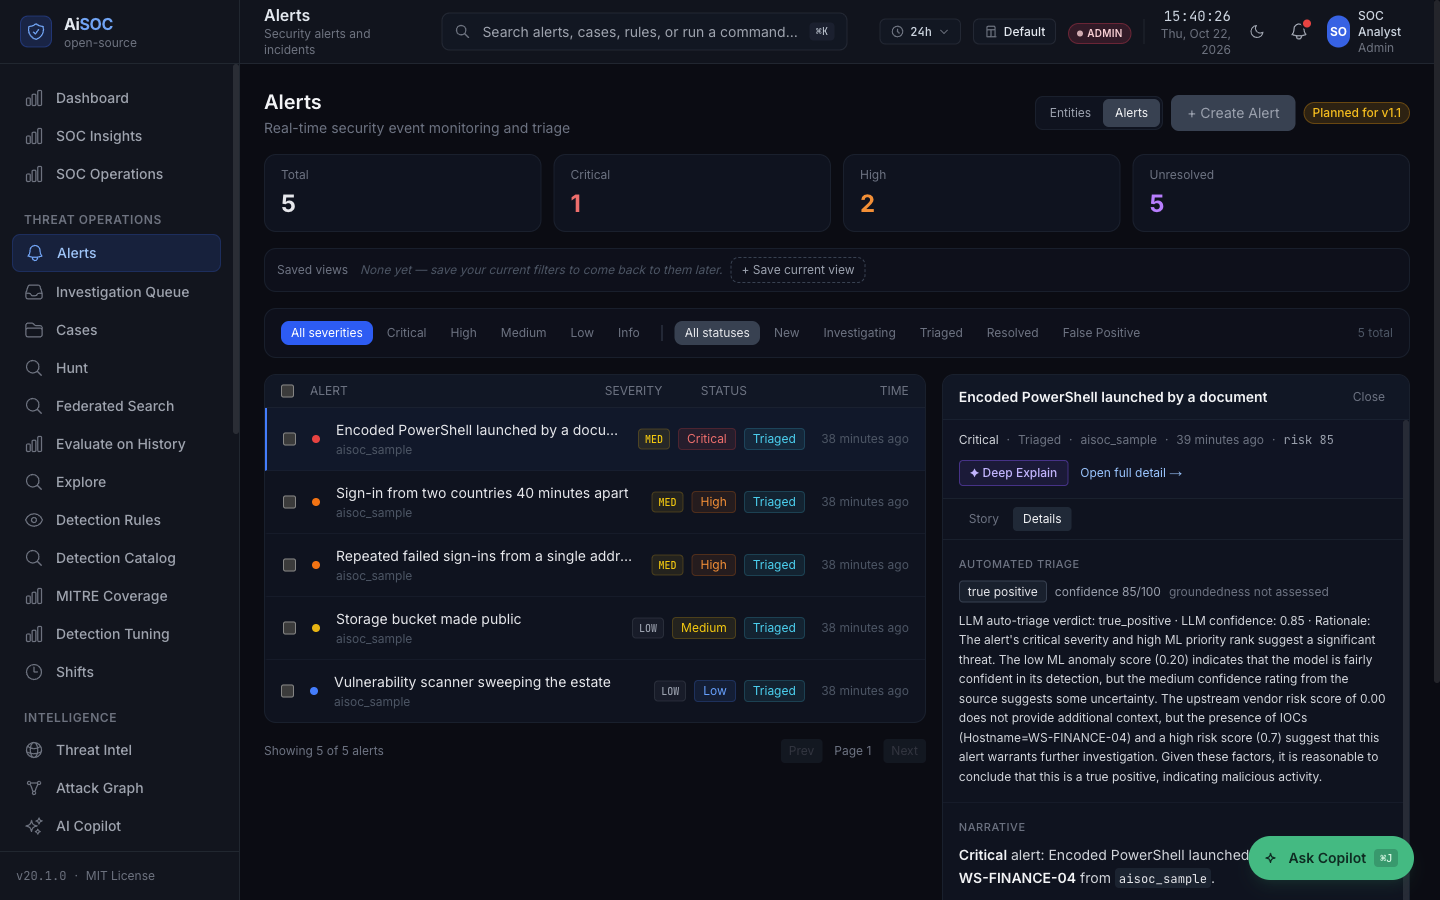
각 인시던트는 AI 에이전트가 조사합니다. 이때 에이전트의 프롬프트와 도구 호출이 전부 기록돼서, 나중에 조사 과정을 그대로 재생할 수 있습니다.
기록이 재생 가능하다는 점이 핵심입니다. 판정이 틀렸을 때 어디서 어긋났는지를 결과 화면만 보고는 알 수 없기 때문입니다. 새 위협 정보가 들어오면 이미 수집해 둔 과거 기록을 다시 스윕하는 기능도 함께 들어 있습니다.
규칙 라이브러리와 인시던트 생성 방식
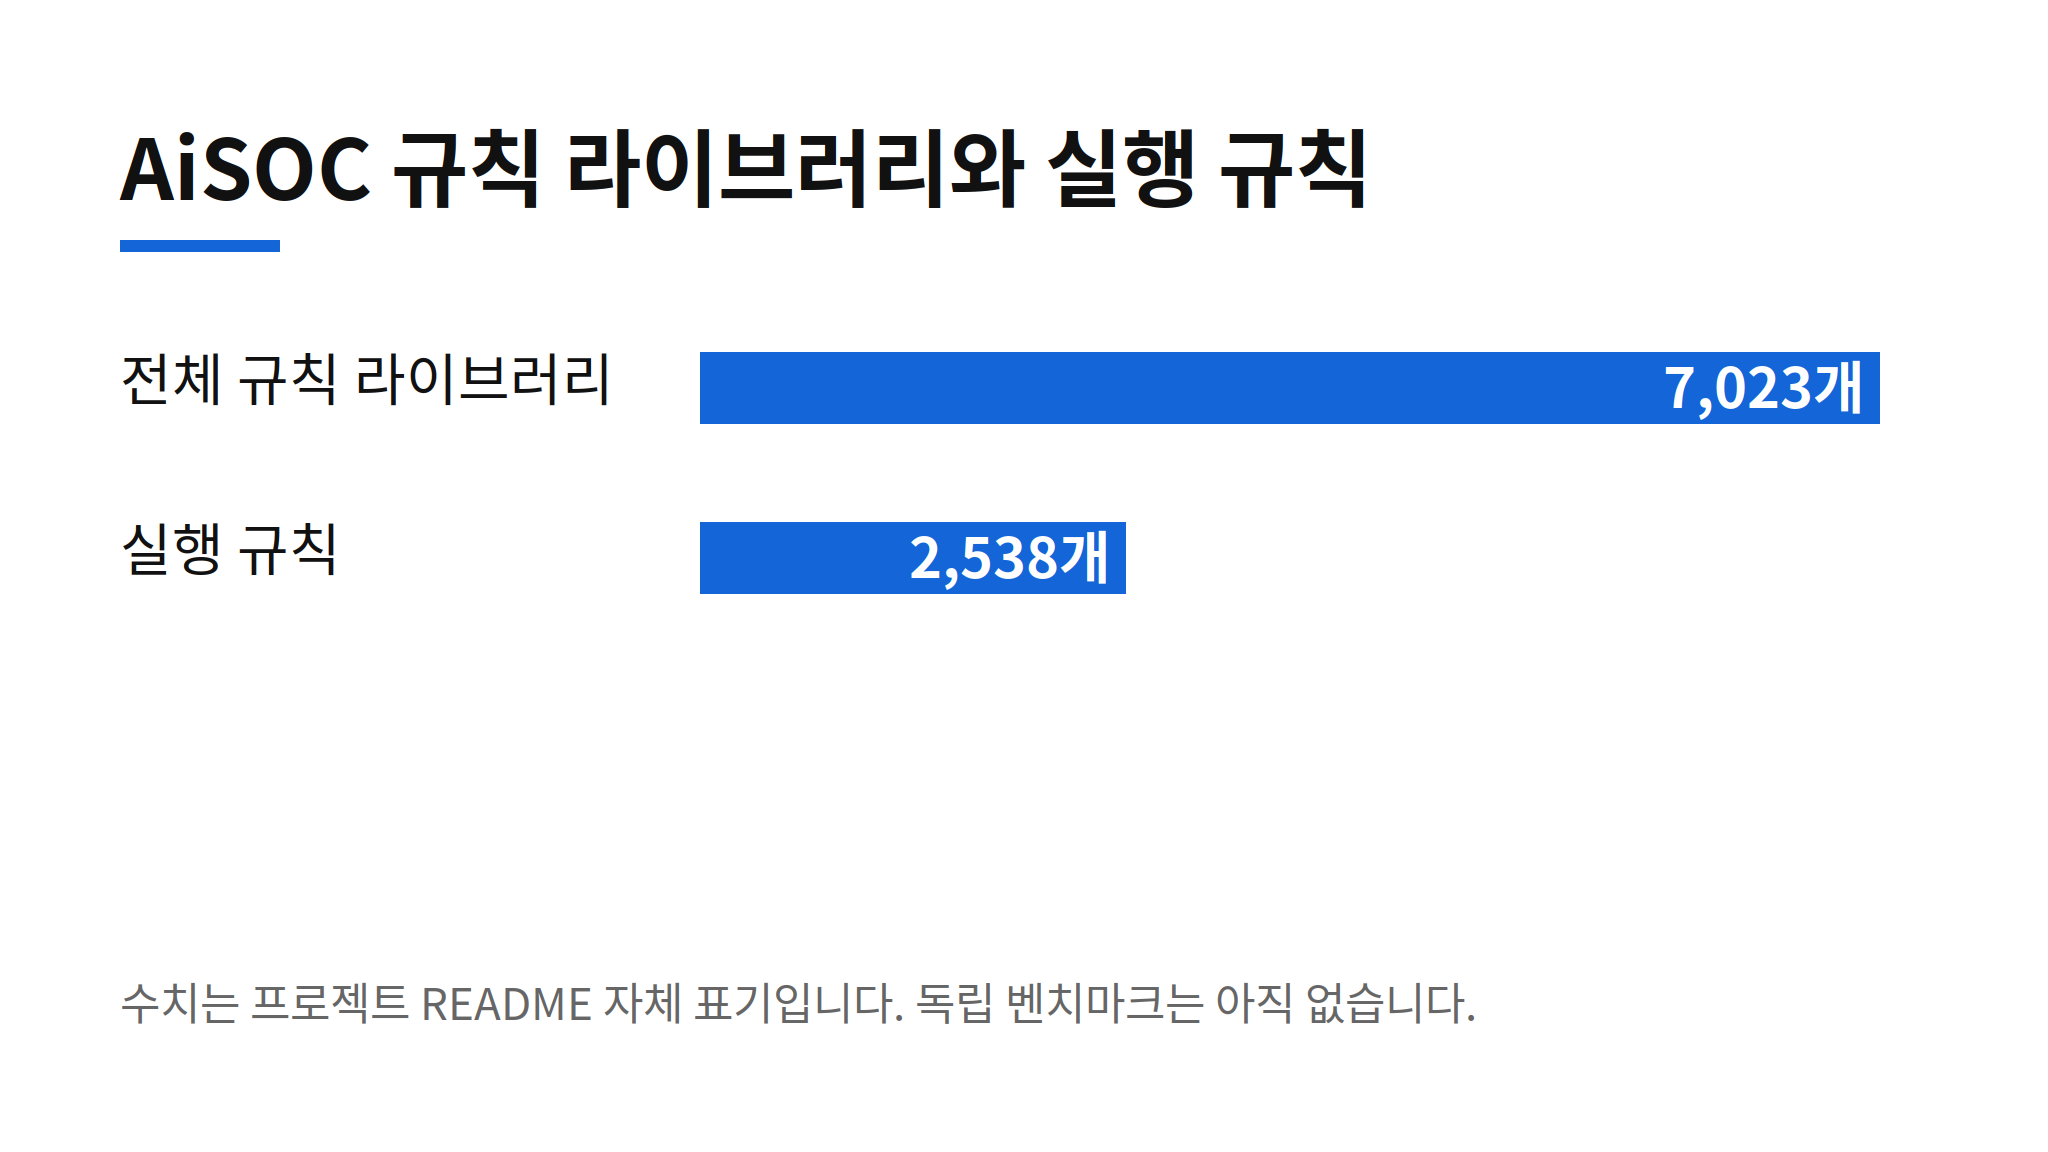
AiSOC는 보안 도구에서 들어온 텔레메트리를 정규화합니다. 그다음 7,023개 규칙 라이브러리 중 2,538개 실행 규칙을 돌려 상관관계를 묶고, 그 결과를 인시던트로 만듭니다.
다만 숫자 자체를 탐지 품질과 같은 것으로 보기는 어렵습니다. 규칙 수와 실제 탐지 품질의 관계는 독립 벤치마크로 확인되지 않았고, 위 수치는 프로젝트 자체 표기입니다.
텔레메트리에서 대응까지의 흐름
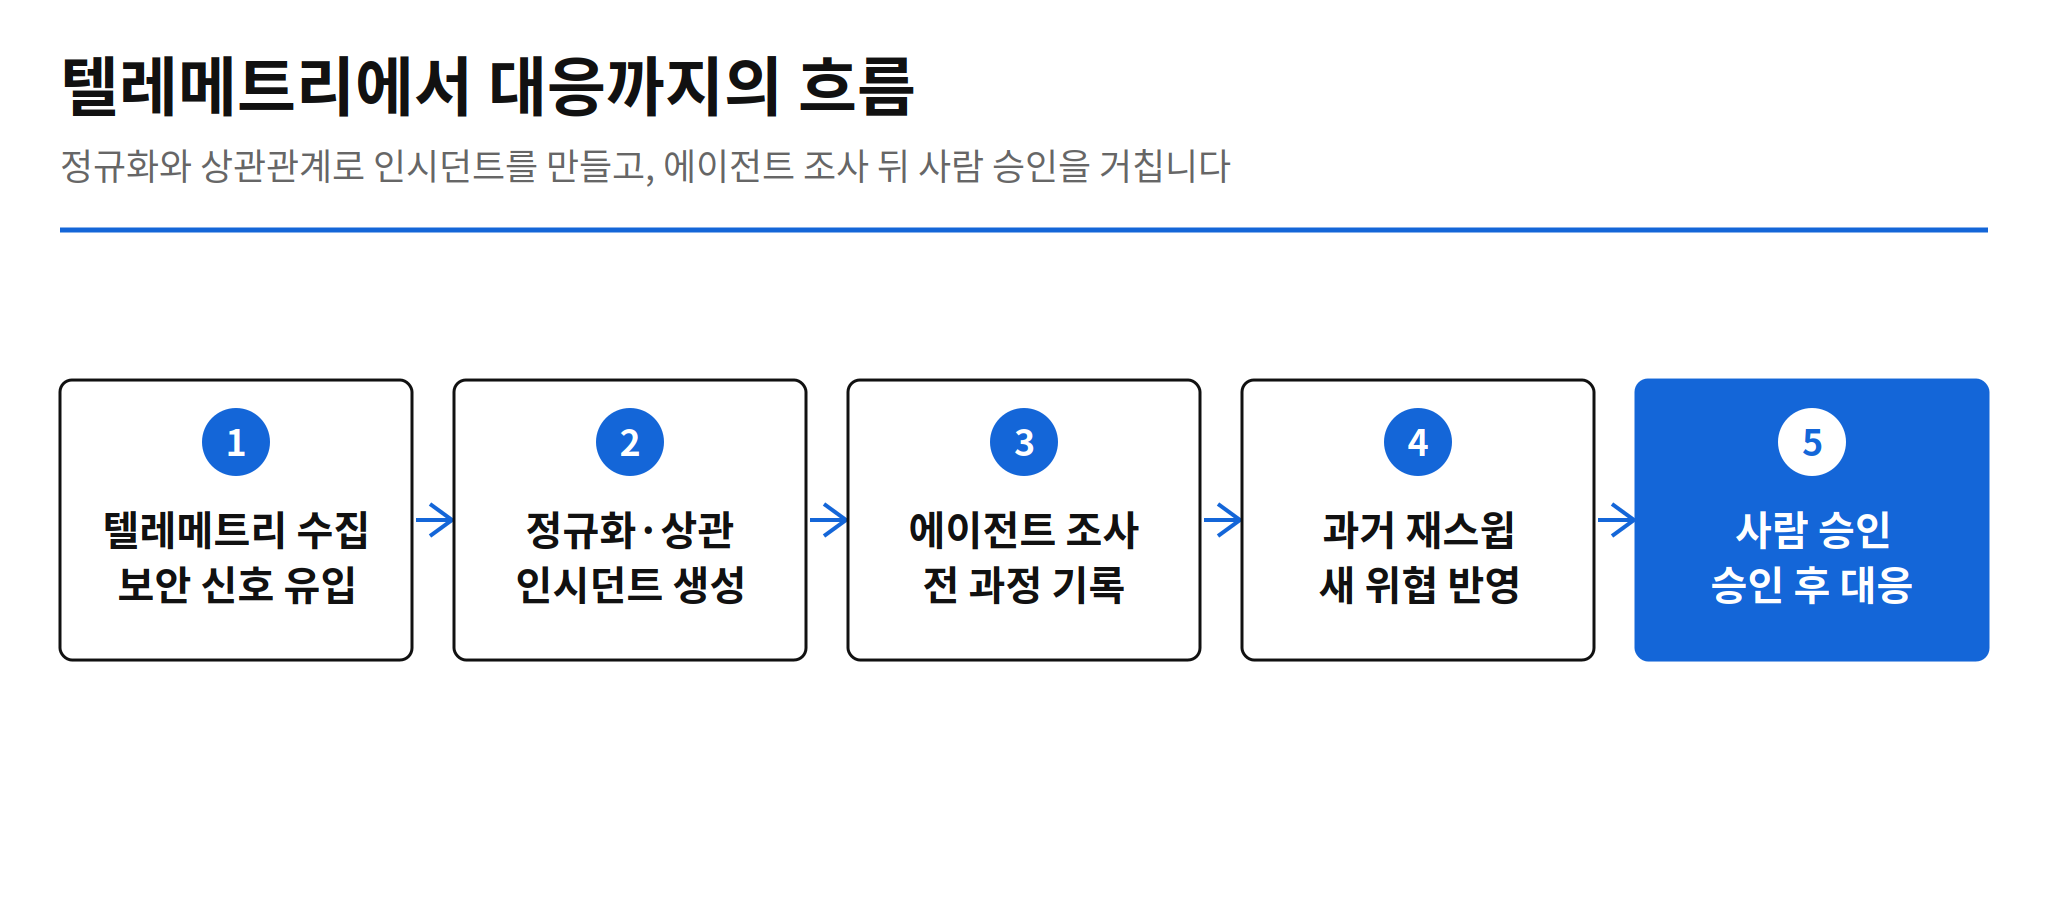
대응 조치는 사람이 승인한 뒤에만 외부 도구로 나갑니다. README는 이 원칙을 짧게 적어 두었습니다.
a human approves before anything reaches a vendor — GitHub README
자동화를 끝까지 밀어붙이지 않은 선택입니다. 조사 속도는 에이전트가 끌어올리고, 외부로 나가는 마지막 동작은 사람이 붙잡는 구조라고 보시면 됩니다.
바로 써보는 방법과 MCP 서버
시작은 저장소를 받은 뒤 make up 한 번입니다. Docker가 없는 환경에서는 다른 길이 열려 있습니다.
pip install aisoc-sandbox이 샌드박스에서는 경고 하나가 에이전트 판정을 거치는 과정을 30초 안에 오프라인으로 볼 수 있습니다. API 키 없이 동작한다는 점도 진입 장벽을 낮춥니다.
- Claude용 MCP 서버를 함께 제공합니다.
- Cursor용 MCP 서버를 함께 제공합니다.
- Continue용 MCP 서버를 함께 제공합니다.
MCP 서버를 함께 낸 점은 에이전트 생태계와의 연결 방식을 보여 줍니다. 관제센터 안에 에이전트를 가두지 않고, 평소 쓰는 코딩 도구에서도 같은 조사 맥락을 부를 수 있게 한 셈입니다.
릴리스 속도와 버전 고정 부담
최신 릴리스는 v21.0.0으로 2026년 11월 1일에 나왔습니다. 전날에는 v20.4.0이, 전전날에는 v20.3.0이 공개됐습니다.
하루 단위로 이어지는 릴리스는 개발 속도를 보여 주는 동시에 부담도 만듭니다. 운영 환경에서 버전을 고정하고 업그레이드를 검증하는 부담이 어느 정도인지는 아직 확인되지 않았습니다.
확인되지 않은 지점
- 규칙 수와 탐지 품질의 관계는 독립 벤치마크로 확인되지 않았습니다. 수치는 프로젝트 자체 표기입니다.
- 내장 로컬 모델의 판정 정확도는 README의 데모 범위 안에서만 확인됩니다.
- 빠른 릴리스 주기에서 버전 고정과 업그레이드 검증 부담은 미확인입니다.
실무 판단
에이전트를 실무에 넣을 때 남는 질문은 성능보다 감사 가능성일 때가 많습니다. 프롬프트와 도구 호출을 전부 남기고 사람 승인을 마지막 관문에 두는 구조는, 보안이 아닌 다른 에이전트 운영에도 그대로 옮길 수 있는 패턴입니다.
도입을 검토한다면 데모부터 보시는 편이 빠릅니다. 샌드박스로 판정 과정을 한 번 재생해 보고, 그 기록이 본인 조직의 감사 요구를 채우는지를 먼저 확인하시기 바랍니다.