NOIR — adb로 안드로이드 앱 권한과 유출 경로를 감사하는 도구, 이틀 만에 1,187스타
Verlintas가 공개한 NOIR는 PC에서 돌아가는 안드로이드 프라이버시 감사 도구입니다. 연결된 기기의 앱 목록과 권한, APK 안의 네트워크 엔드포인트를 읽어서 한 보고서로 만듭니다.
레포는 2026년 10월 31일에 만들어졌고, 확인 시점에 스타 1,187개와 포크 86개를 기록했습니다. 구현 언어는 Kotlin이고 라이선스는 MIT이며, 지원 환경은 macOS와 Windows 10/11, Debian/Ubuntu입니다.
권한 목록만으로는 데이터의 행방이 안 보이고, 네트워크 캡처만으로는 어떤 앱이 보냈는지 연결이 약합니다.
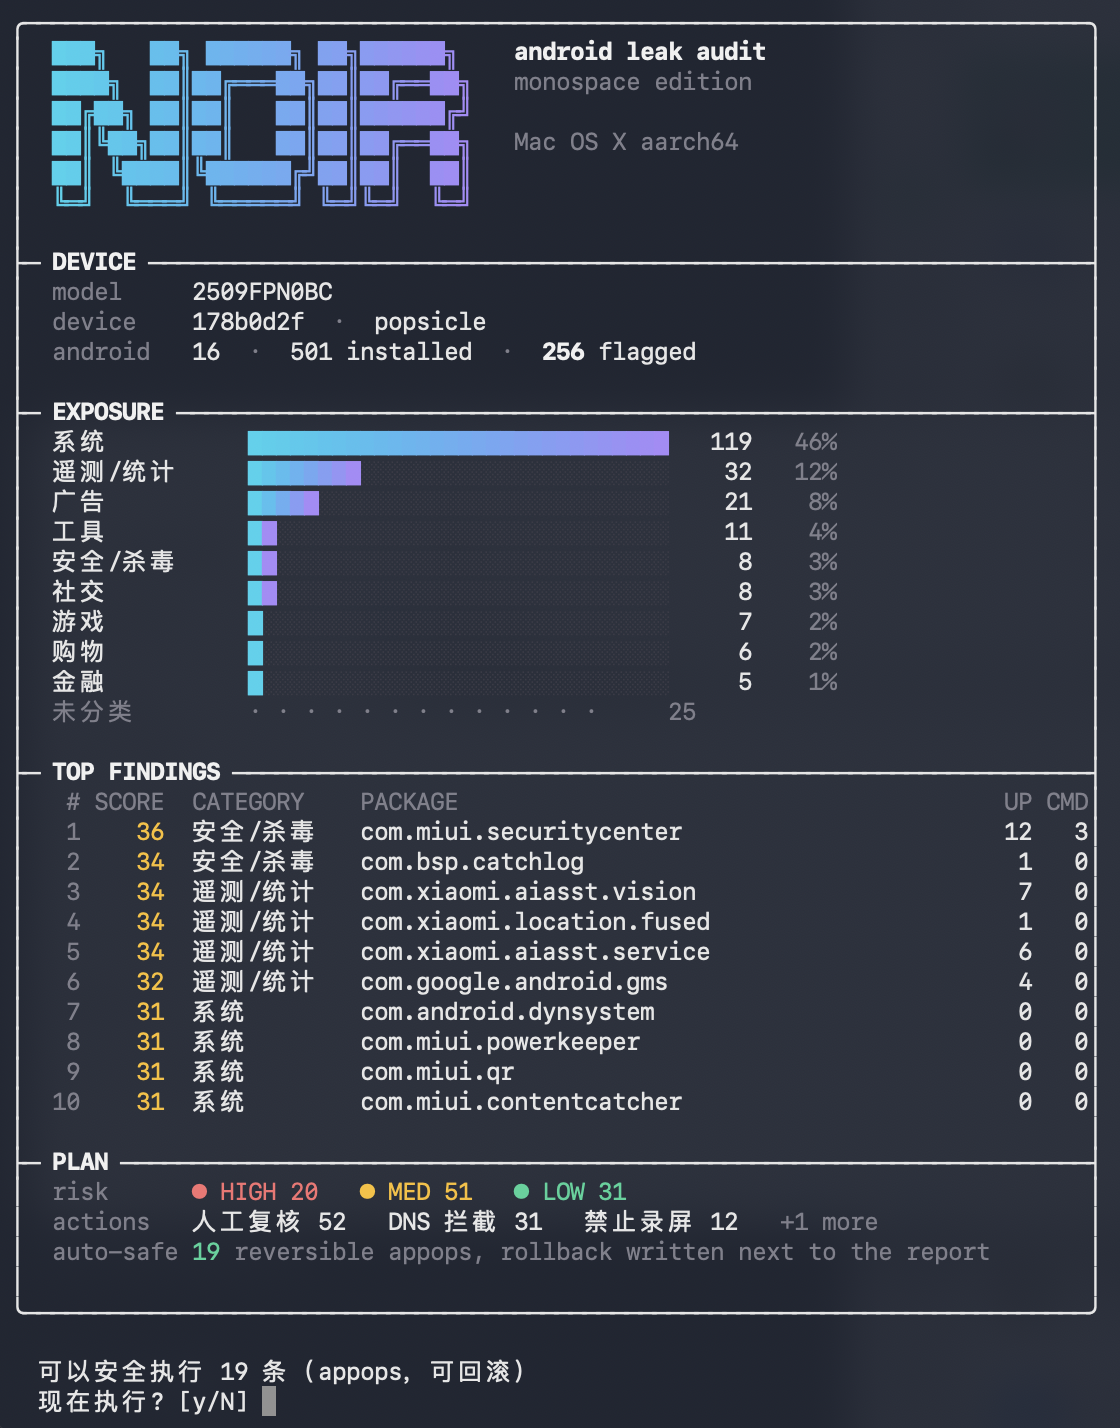
권한 번역과 엔드포인트 추출
NOIR는 앱마다 어떤 데이터를 가져갈 수 있는지를 권한 기준으로 번역합니다. 위치, 연락처, 문자, 통화, 마이크, 카메라 같은 항목이 그 대상입니다.
데이터가 어디로 나가는지도 함께 봅니다. APK의 dex에서 URL을 기기 쪽에서 뽑아내기 때문에, PC로 돌아오는 데이터는 몇 KB 수준에 그칩니다.
패키지명과 도메인으로는 제조사와 서비스를 식별합니다. 권한과 엔드포인트를 합쳐 앱별 위험 점수를 매기고, 공유 UID로 권한이 합쳐지는 앱은 따로 표시합니다.
감사 흐름
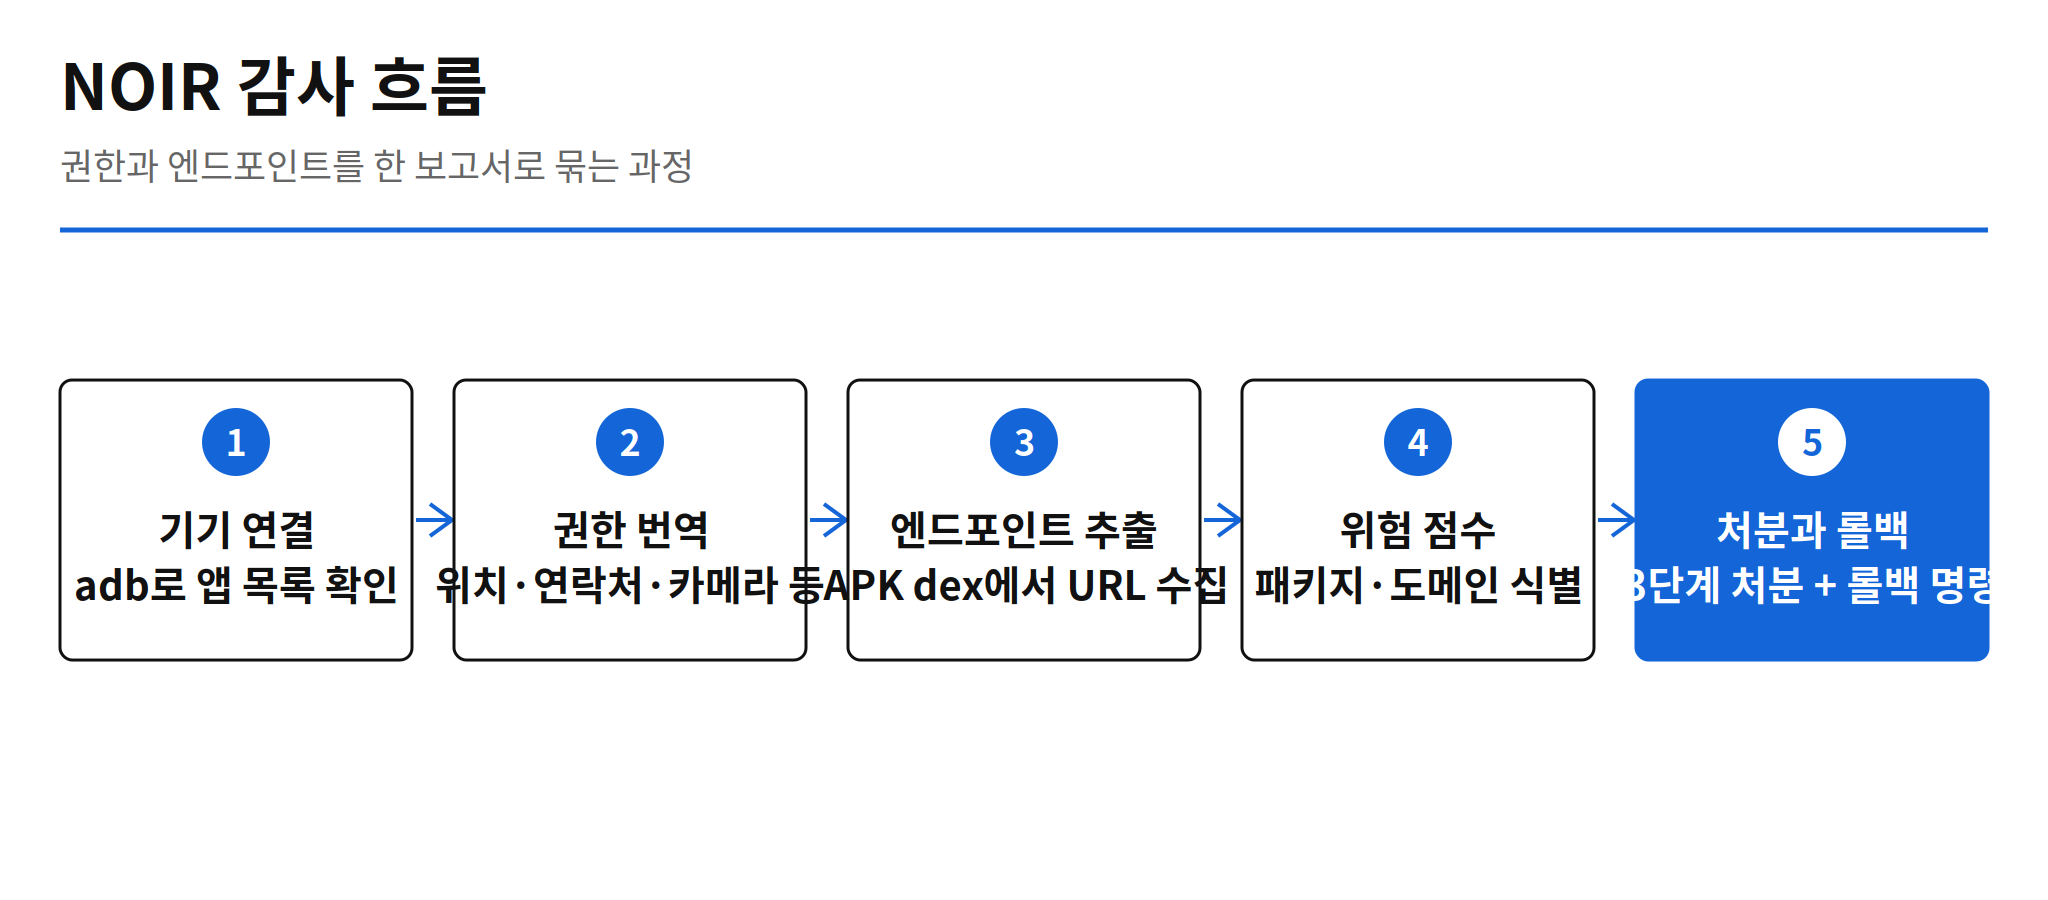
흐름은 연결에서 처분까지 이어집니다. 마지막 단계의 처분마다 롤백 명령이 함께 나오기 때문에, 조치를 실행한 뒤에도 되돌릴 길이 보고서 안에 남습니다.
공개 이틀 만의 관심 수치
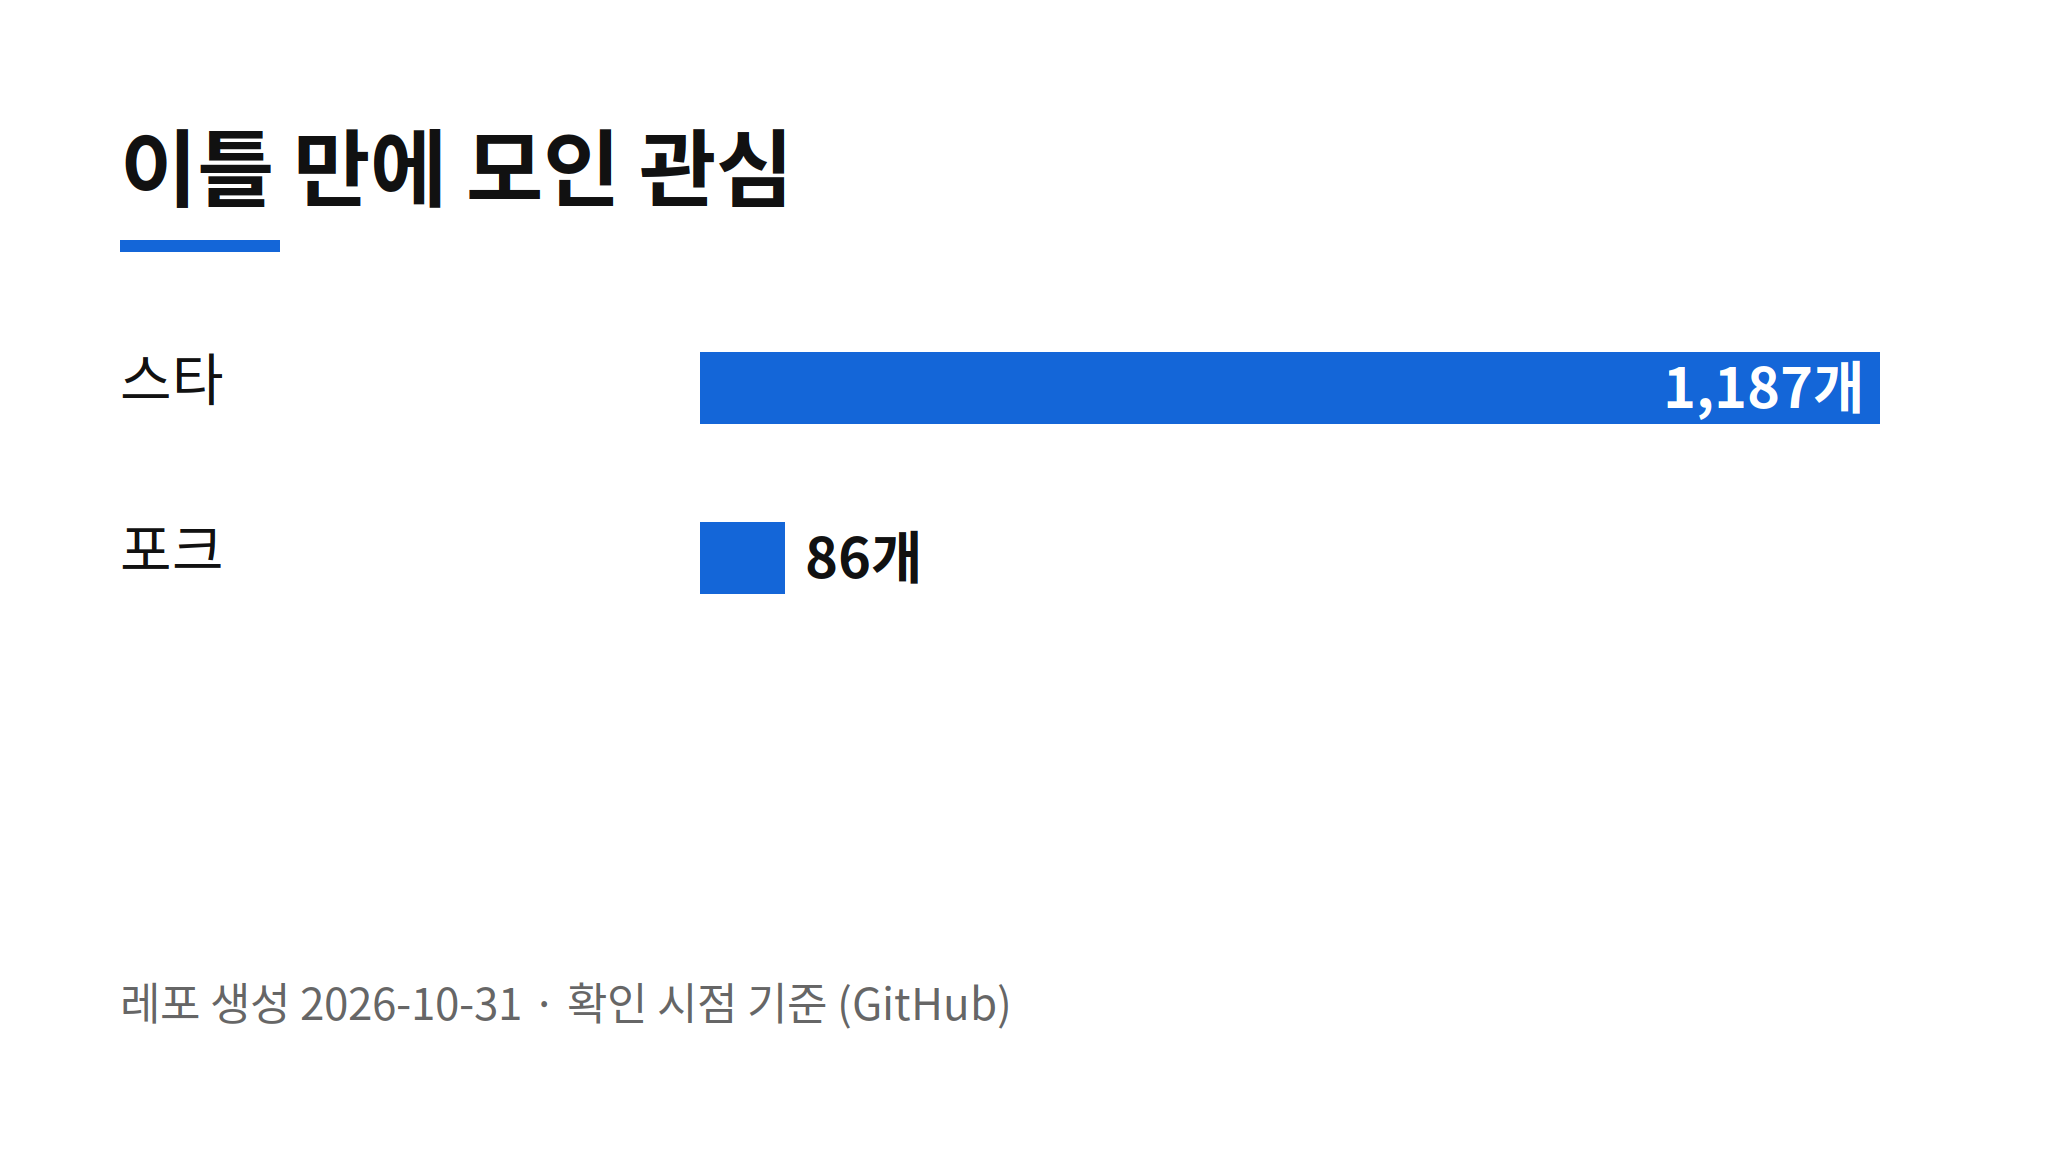
스타와 포크의 간격이 큽니다. 직접 써 보려는 사람보다, 자기 기기의 앱 권한을 한 번 점검해 보려는 관심이 먼저 모인 수치로 읽힙니다.
깊은 분석과 처분 단계
깊게 볼 때는 jadx로 APK를 디컴파일합니다. Runtime.exec와 DexClassLoader 같은 고위험 호출을 찾는 방식입니다.
- 처분은 안전하게 자동 실행할 수 있는 것, 사람이 확인할 것, 건드리지 말 것의 세 단계로 나뉩니다.
- root는 필요 없고, 데이터는 외부로 업로드되지 않습니다.
- 감사는 자기 기기와 자기 앱을 보는 용도로 설계되어 있습니다.
확인되지 않은 지점
- 위험 점수 산식의 세부 가중치는 README에 수치로 공개되어 있지 않아서, 점수의 정확도는 미확인입니다.
- 엔드포인트 추출은 정적 분석 기반이라서, 난독화되거나 런타임에 조립되는 주소는 잡히지 않을 수 있습니다.
- 자동 처분의 안전 범위는 기기와 제조사 설정에 따라 달라질 수 있고, 실제 기기에서의 검증 사례는 아직 공개되지 않았습니다.
실무 판단
안드로이드 앱을 만드는 개발자에게 이 도구의 값은 납품 전 자기 점검에 있습니다. 자기 앱이 어떤 권한을 들고 어떤 엔드포인트와 통신하는지를 스스로 감사할 수 있으면, 스토어 심사나 보안 점검에서 문제가 되기 전에 고칠 수 있습니다.
다만 위험 점수의 가중치가 비공개라서, 점수를 절대 기준으로 쓰기보다는 권한과 엔드포인트 목록을 확인하는 출발점으로 쓰시기 바랍니다. 남의 폰을 감시하는 도구가 아니라 자기 기기를 보는 도구로 선을 그은 점도 실무에서 쓰기 쉽게 만듭니다.