Anthropic Claude Security: 커밋마다 재스캔하는 지속 모니터링으로 전환
"스캔을 시작해 줄 사람을 기다리는 대신, 코드가 바뀔 때마다 따라간다"
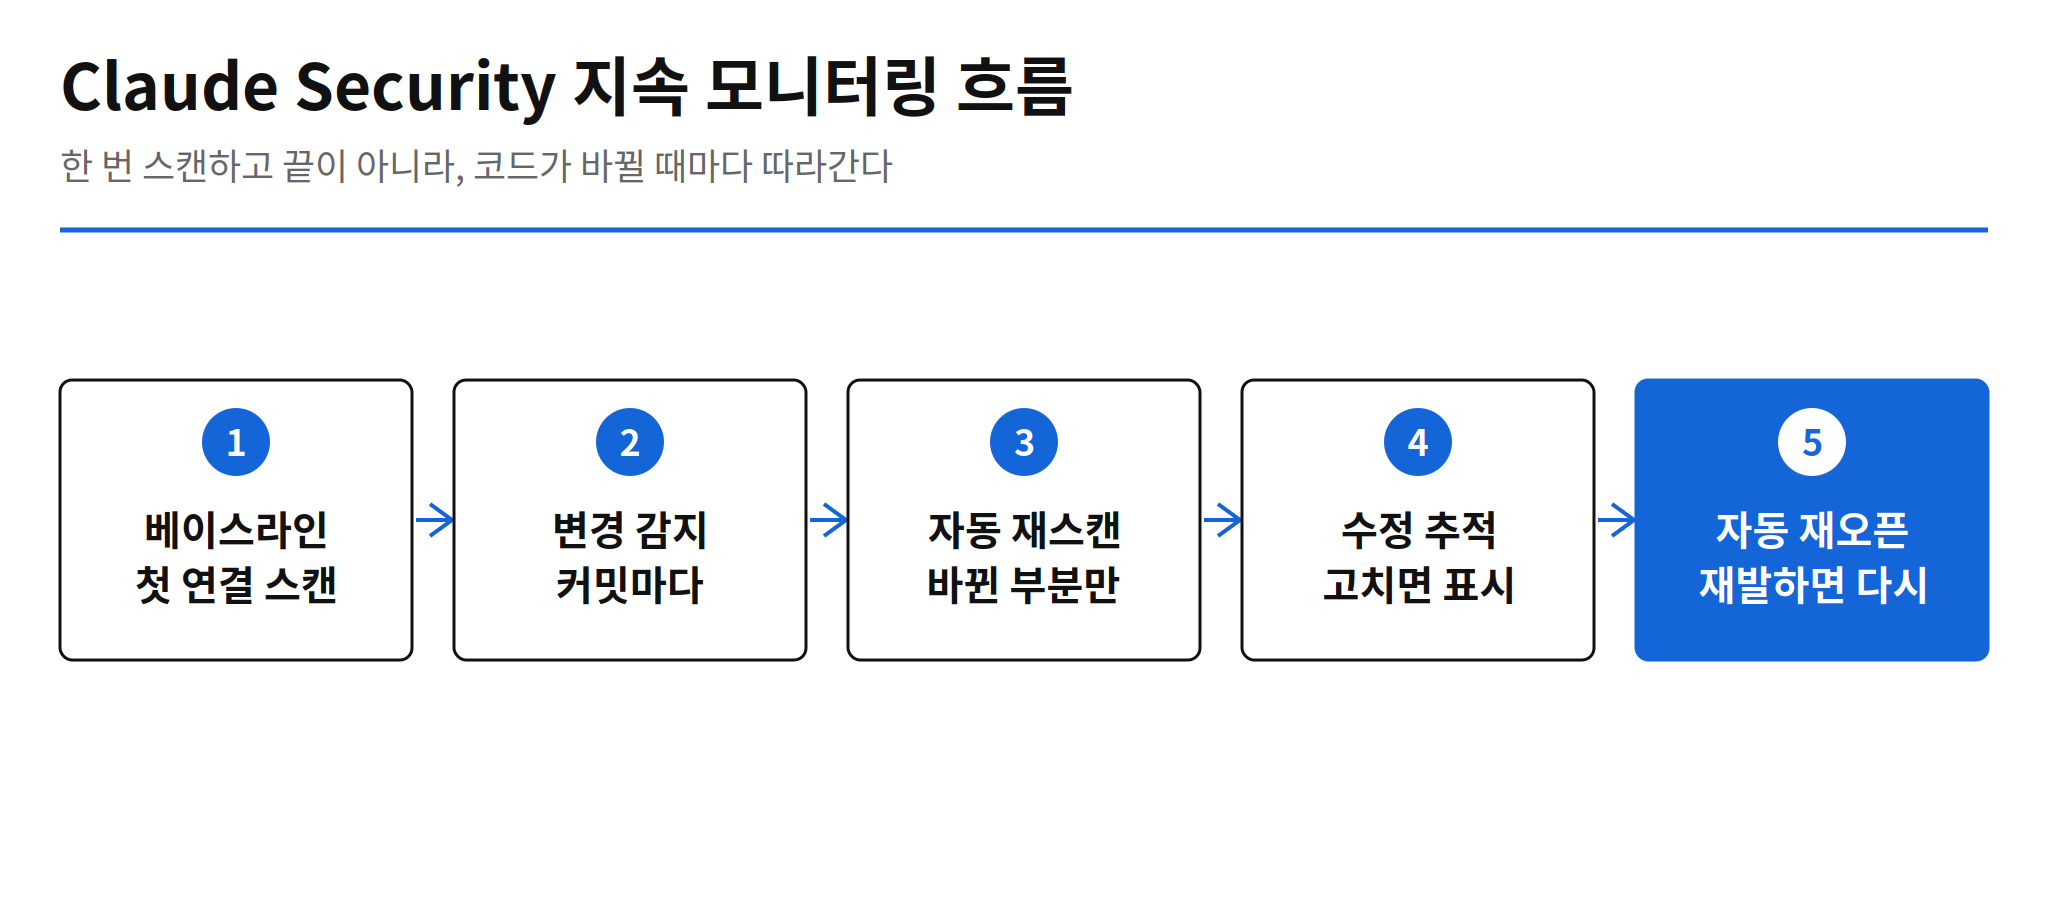
Anthropic이 코드 보안 분석 도구 Claude Security의 새 버전을 공개 베타로 제공하기 시작했습니다. 핵심 변화는 한 문장으로 정리됩니다. 저장소를 연결하면 먼저 깊은 베이스라인 스캔을 실행한 뒤, 코드 변경이 생길 때마다 자동으로 다시 스캔한다는 것입니다. 사람이 스캔 버튼을 누르는 시점에 보안 상태가 고정되는 구조에서, 코드의 변화 속도에 맞춰 따라가는 구조로 바뀐 셈입니다.
이 전환이 나온 배경도 함께 봐야 합니다. Claude Security는 4월 공개 베타로 시작해, 회사 발표 기준 수천 개 조직이 100만 개가 넘는 취약점을 찾았다고 합니다. 다만 이 수치는 회사 발표이며 독립 검증이 아니라는 단서가 붙습니다. '발견' 수치이지 '수정 완료' 수치가 아니라는 점도 구분해 둘 필요가 있습니다.
- 2026-10-21 공개 베타 — 지속 모니터링 버전의 제공 시작일입니다.
- 첫 연결 시 깊은 베이스라인 스캔 — 이후의 모든 변경 스캔은 이 기준선 위에서 돌아갑니다.
- 공식 X 게시물도 같은 날 발표 — "Claude Security now keeps up with your code as it changes."
발견 항목은 이제 상태를 갖습니다 — 추적·수정됨·재오픈
이번 업데이트에서 실무적으로 가장 크게 달라진 부분은 발견 항목의 생명주기입니다. 발견된 취약점은 개별적으로 추적됩니다. 수정 코드가 감지되면 자동으로 '수정됨'으로 표시하고, 같은 문제가 다시 나타나면 자동으로 재오픈합니다. 스캔 결과 목록을 사람이 일일이 정리하던 일을, 도구가 상태 전이로 대신 처리하는 구조입니다.
발견 항목마다 심각도 등급과 공격자가 취약 코드에 도달하는 경로 설명이 붙고, 일부는 attack-path 다이어그램도 제공합니다. 취약점이 '있다'는 사실보다, 공격자가 실제로 닿을 수 있는 경로인지가 판단에 더 중요하다는 점을 짚은 구성입니다.
서비스 경계를 넘는 취약점까지 — 프로젝트당 저장소 최대 8개
프로젝트당 여러 저장소를 묶을 수 있다는 점도 이번 업데이트의 실무 포인트입니다. 레포당 최대 8개까지 연결이 가능하고, 서비스 경계를 넘는 취약점도 잡습니다. 이슈 본문이 든 예시가 직관적입니다. 클라이언트가 검증할 것으로 믿고 백엔드가 입력을 신뢰하는 경우처럼, 한 저장소만 봐서는 안 보이는 취약점이 대상입니다.
팀이 배포 관행·보안 정책을 적는 지식 베이스와, 코드에서 생성되는 편집 가능한 위협 모델(threat model)도 함께 제공됩니다. 스캔 결과만 던져주는 도구가 아니라, 팀의 보안 정책을 스캔 기준에 반영하는 쪽으로 확장되고 있습니다.
개발자 손에 닿는 연결 — API·웹훅·MCP 커넥터
연결 방식도 개발자 일상에 가깝게 열려 있습니다. API·웹훅·Claude Code용 MCP 커넥터를 제공합니다. API로는 프로젝트·발견 항목 조회·해결·재오픈이 가능하고, MCP 커넥터를 쓰면 엔지니어가 한 세션 안에서 발견 항목 조회부터 논의, 수정 시작, 해결 표시까지 처리할 수 있습니다. 에이전트가 쓴 코드를 에이전트 세션 안에서 바로 검증·수정하는 흐름이, 별도 대시보드를 거치지 않고 이어진다는 뜻입니다.
이 지점이 이번 발표를 단순한 스캐너 업데이트가 아니라 '에이전트 시대의 보안 운영' 이야기로 만드는 부분입니다. 에이전트가 쓴 코드를 누가 검증하는지가 병목이 된 지금, 지속 점검형 스캐너는 CI 파이프라인에 바로 얹을 수 있는 실무 도구가 됩니다.
조건과 가격 — Enterprise 대상, 두 달간 매월 25,000달러 크레딧
| 구분 | 내용 |
|---|---|
| 대상 | Claude Enterprise 고객 |
| 크레딧 | 해당 조직에 두 달간 매월 25,000달러 무료 사용 크레딧 |
| 크레딧 이후 요금제 | 미공개 |
| 구동 모델 | 전체 Claude 모델 패밀리(Claude Mythos 포함) |
| 별도 가입 | Cyber Verification Program 가입 불필요 |
같은 주에 Claude API 2026-10-21 버전(#3407)과 Claude Duet(#3388)도 나오며 Anthropic의 엔터프라이즈 공세가 이어지고 있습니다. 지속 모니터링 발표를 단독 뉴스가 아니라, 엔터프라이즈 라인업 확장 흐름 안에서 읽어야 하는 이유입니다.
아직 확인되지 않은 세 가지가 있습니다
보도 단계의 공개인 만큼, 섣불리 메우지 않고 미확인으로 남겨두는 편이 맞습니다.
- 100만 개 취약점 수치는 회사 발표이며 독립 검증이 아닙니다. '발견' 수치이지 '수정 완료' 수치가 아닙니다.
- 스캔이 의도적으로 stochastic(확률적)하게 설계됐습니다. 같은 코드를 두 번 스캔하면 결과가 다를 수 있습니다. 결정론적 정적 분석과의 일관성 차이는 운영 시 고려점입니다.
- 크레딧 이후의 정식 요금제는 미공개입니다. 두 달 크레딧이 끝난 뒤 비용 구조는 아직 알 수 없습니다.
에이전트가 코드를 쓰는 속도가 빨라질수록, 보안 검증은 '가끔 하는 감사'가 아니라 '코드를 따라가는 감시'에 가까워진다. Claude Security의 전환은 그 방향을 보여주는 한 사례다.
실무 판단 — 적용 위치
당장 모든 팀에 권할 만한 보편 도구로 보기는 어렵습니다. 대상이 Claude Enterprise 고객으로 한정되고, 크레딧 이후 요금제도 미공개이기 때문입니다. 다만 조건이 맞는 팀이라면, CI 파이프라인에 지속 점검을 얹는 후보로 검토해볼 만합니다. 확인할 순서는 이렇습니다. 먼저 크레딧 범위 안에서 자신의 저장소 규모에 맞는지 재보고, 다음으로 확률적 스캔의 결과 변동이 운영 기준과 맞는지 따져보고, 그다음에 MCP 커넥터로 이어지는 '발견→수정→해결' 흐름이 팀의 실제 작업 방식에 닿는지 확인하는 것입니다. 숫자는 가져오되, 판단은 실측에 맡기는 것이 순서겠습니다.
원문 이슈
- claude.com 공식 안내 'Claude Security now scans continuously and tracks fixes' (2026-10-21)
- TestingCatalog (2026-10-21): Claude Security gets continuous scans and fix tracking
- ax-trend 이슈 #3484
- 관련 이슈 #3407 — Claude API 2026-10-21 버전
- 관련 이슈 #3388 — Claude Duet
- 관련 이슈 #626 — Anthropic, Claude Code용 무료 보안 가이드 플러그인 출시