OpenAI Daybreak Blue 세션 학습 전환 — 11월 29일부터 끈 설정도 무효
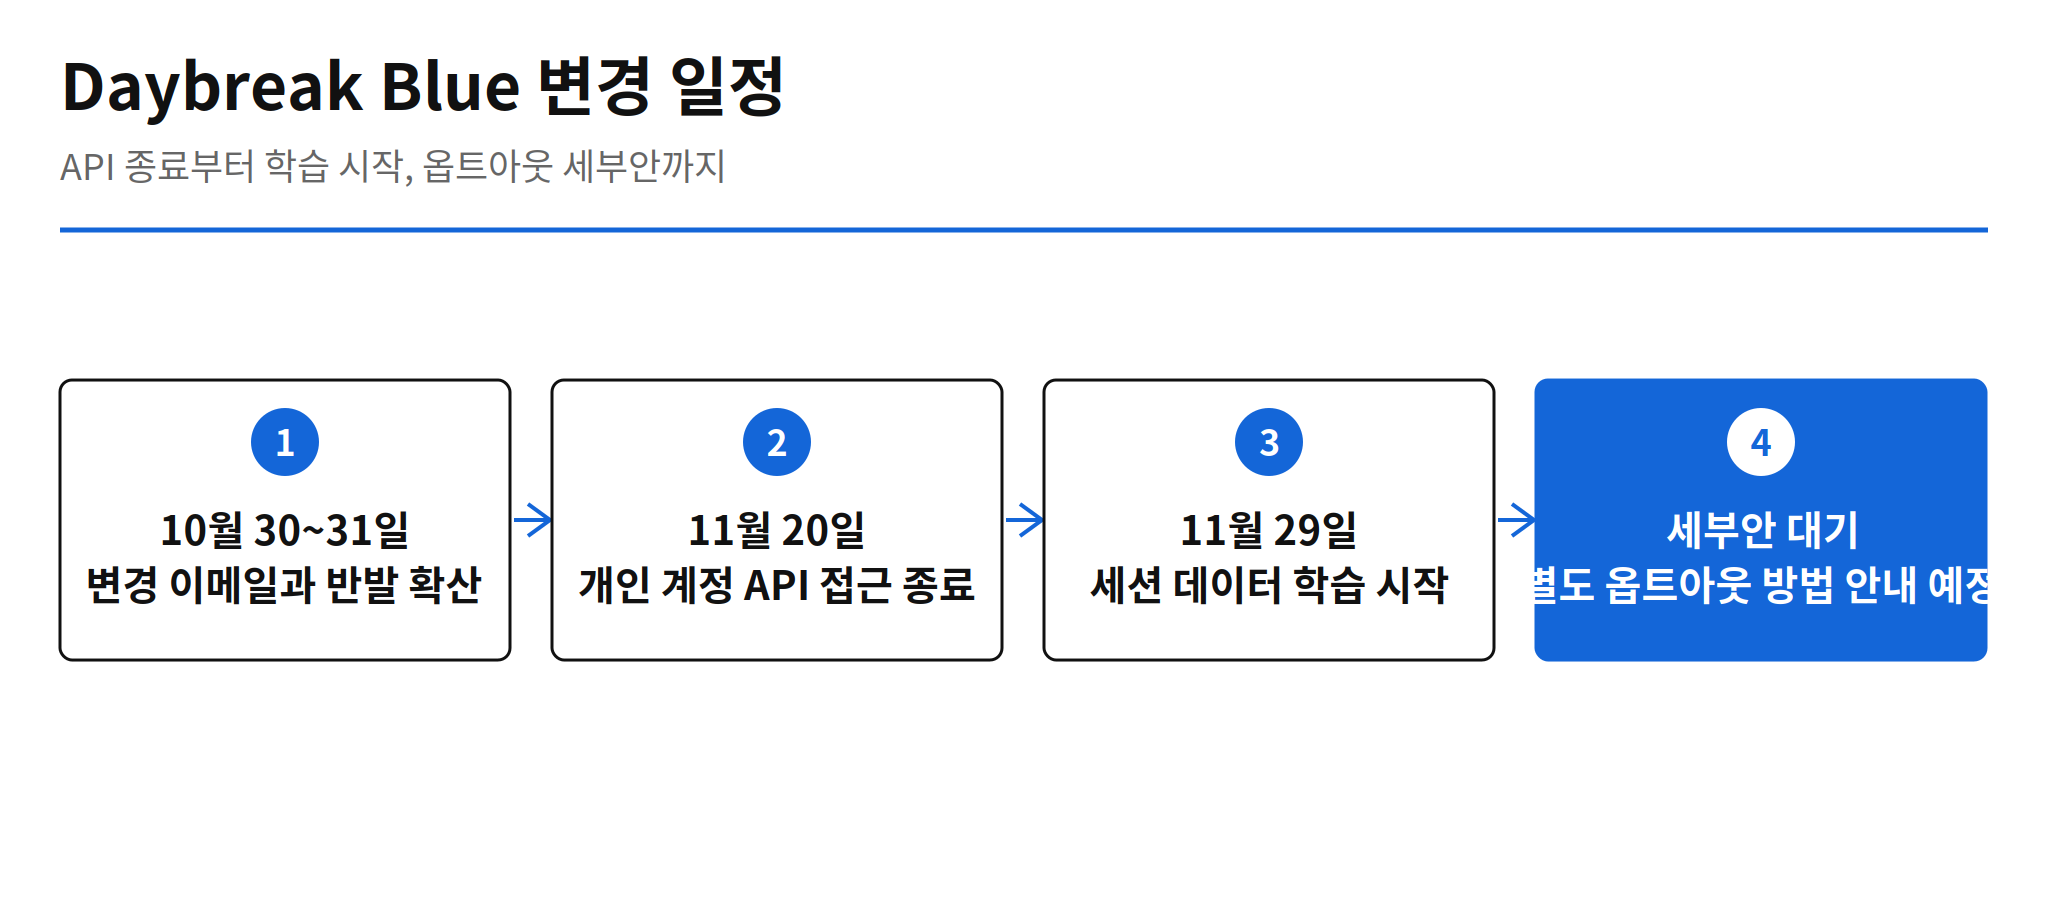
OpenAI가 Trusted Access 프로그램의 데이터 경계를 바꿉니다. 2026년 11월 29일부터 Daybreak Blue 세션 데이터가 모델 학습에 사용되며, Trusted Access 프로그램 멤버에게 보낸 이메일로 확인된 변경입니다.
Daybreak Blue는 심사를 통과한 보안 연구자에게 주는 등급입니다. ChatGPT와 Codex에서 거부가 적은 모델로 취약점 분석과 멀웨어 분석 같은 방어 작업을 수행하는 자리인 만큼, 세션에 오가는 자료의 민감도가 남다릅니다.
변경 내용
- Daybreak Blue 세션 데이터는 지금까지 학습에서 제외돼 왔습니다. 11월 29일부터는 그 제외가 풀립니다
- 사용자가 "improve the model for everyone" 설정을 꺼 둔 경우에도 제외가 유지되지 않습니다. 개인 계정에서는 끈 설정이 무효가 됩니다
- OpenAI 공식 도움말의 "Trusted Access on personal accounts" 항목도 같은 내용을 적고 있습니다. 목적은 사이버 오용에 대한 안전장치 강화로 적혀 있습니다
설정 화면의 토글과 실제 데이터 사용 범위가 어긋나는 구조가 핵심입니다. 사용자는 설정을 껐다고 생각하지만, Trusted Access 세션 안에서는 그 선택이 닿지 않습니다.
적용 범위와 예외
모든 계정이 같은 취급을 받는 것은 아닙니다. 같은 도움말에 따르면 이 변경은 개인 계정의 Daybreak 세션을 겨냥합니다.
- Trusted Access 세션 밖의 활동에는 위 설정이 그대로 적용됩니다
- Business, Enterprise, Edu 관리형 워크스페이스와 API 플랫폼의 입출력은 기본적으로 학습에 쓰이지 않습니다
- 개인 사용자의 Daybreak Blue API 접근은 11월 20일에 종료됩니다. ChatGPT 로그인으로 쓰는 Codex 접근은 유지된다는 보도가 있습니다
반발과 옵트아웃 약속
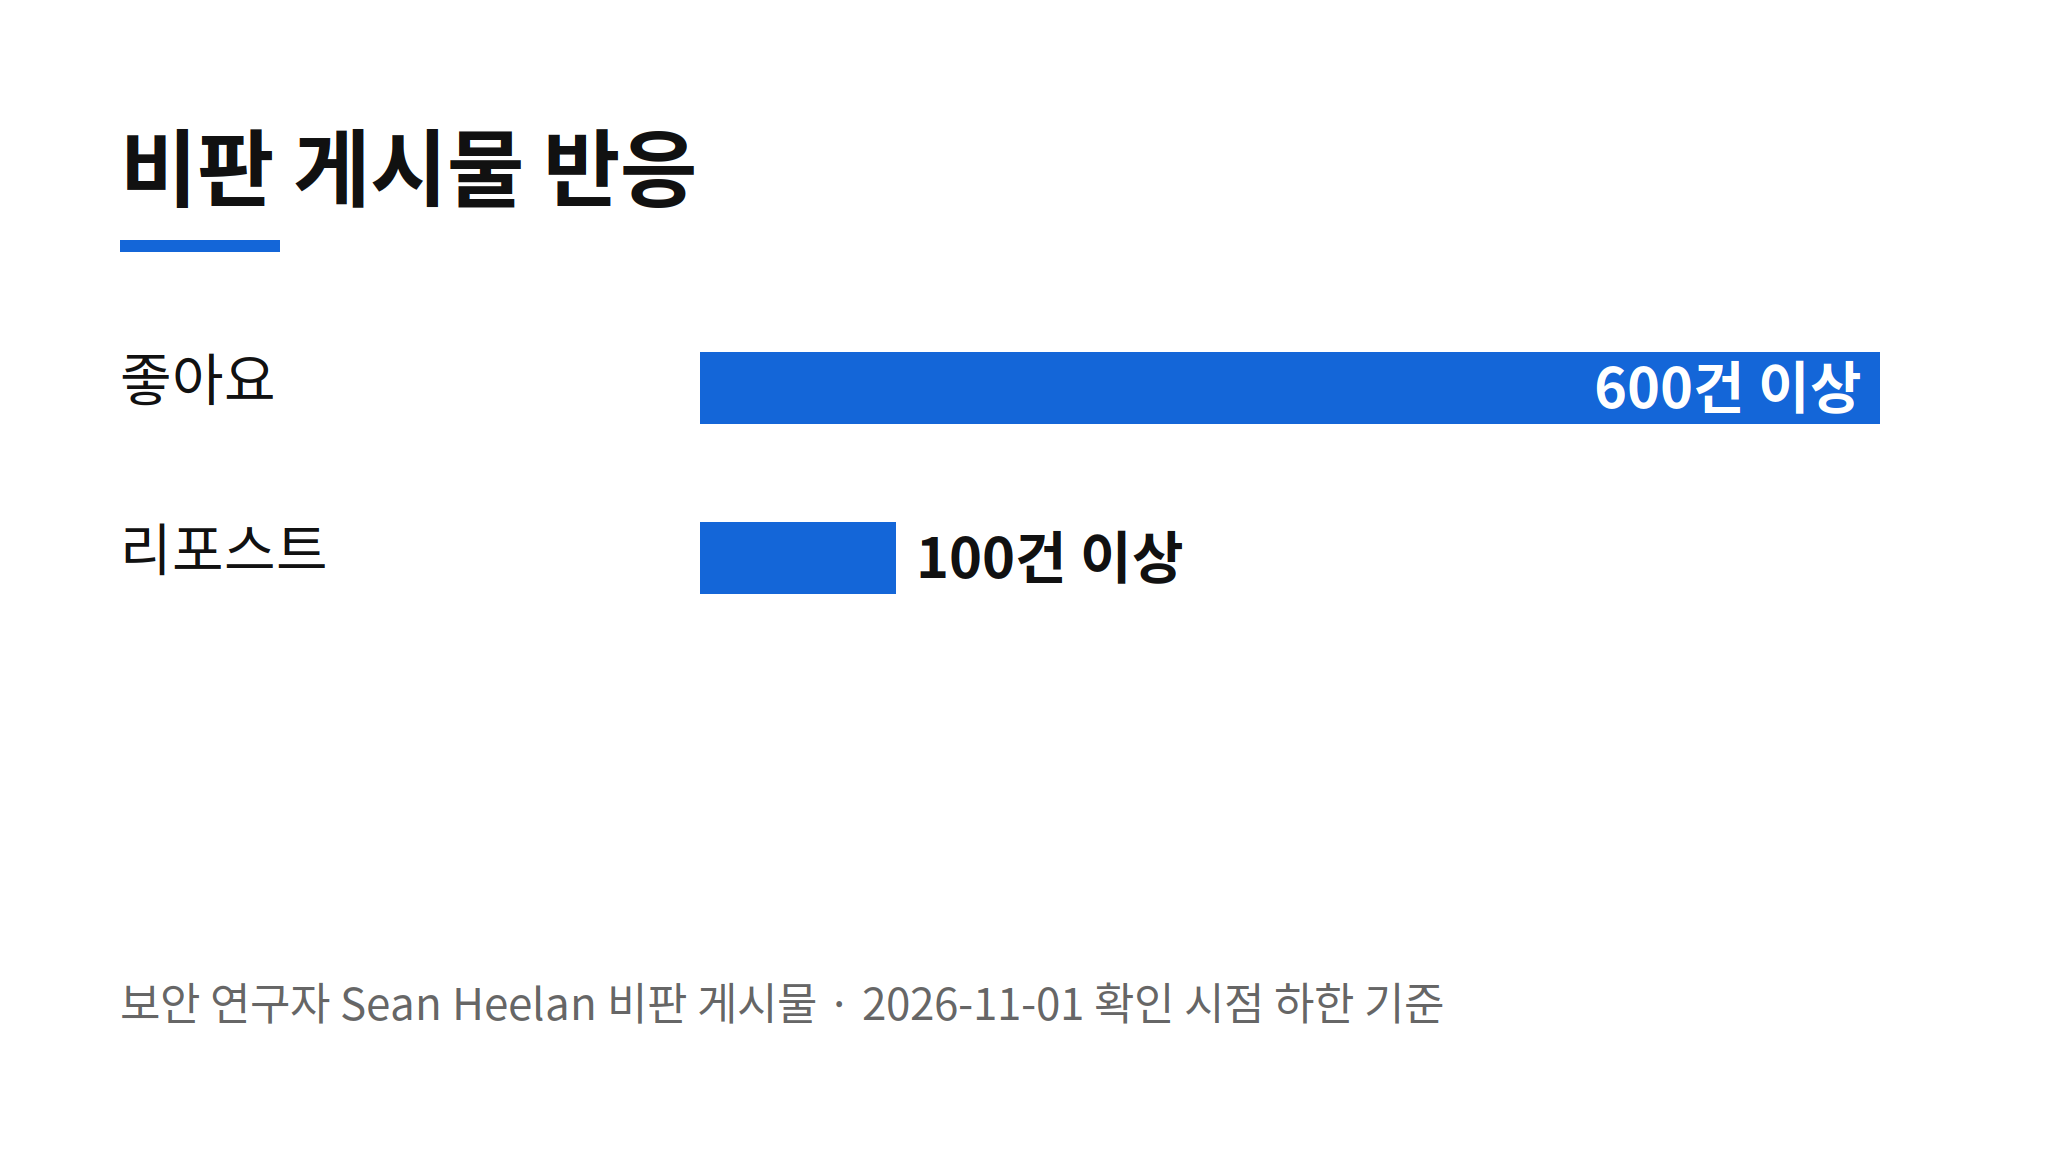
반발은 빠르게 나왔습니다. 보안 연구자 Sean Heelan의 비판 게시물은 좋아요 600개 이상과 리포스트 100건 이상을 받았습니다.
그러자 OpenAI는 두 번째 이메일을 보냈습니다. 개인 계정용으로 별도의 옵트아웃 방법을 제공하겠다는 약속입니다. 다만 안전 검토에서 플래그된 상호작용은 안전 목적으로 계속 쓰일 수 있다고 덧붙였습니다.
신뢰 접근 프로그램의 데이터 경계는 연구자가 미공개 취약점과 고객 시스템 정보를 맡길 수 있는지를 결정합니다.
신뢰가 흔들리는 배경
연구자들이 민감하게 반응하는 배경에는 앞선 사례가 있습니다. 수학자 Tristan Buckmaster와 Levent Alpöge는 Navier-Stokes 방정식 초안을 Codex에 올렸고, OpenAI는 얼마 뒤 자체 증명을 발표했습니다.
OpenAI는 두 사람의 입력을 학습에 쓰지 않았다고 부인했습니다. 부인 자체보다, 그런 의심을 받을 만큼 데이터 경계가 신뢰의 문제라는 점이 이번 반응을 키웠습니다.
확인되지 않은 지점
- 별도 옵트아웃의 제공 시점과 방식은 미확인입니다. OpenAI는 11월 29일에 가까워지면 세부 내용을 알리겠다고 했습니다
- 옵트아웃이 과거 세션에도 적용되는지는 이메일에서 확인되지 않았습니다
- Daybreak Red 등급에도 같은 변경이 적용되는지는 미확인입니다
- 안전 검토 목적의 사용 범위는 OpenAI가 정합니다. 어떤 상호작용이 예외에 해당하는지 기준은 공개되지 않았습니다
실무 판단
개인 계정으로 Daybreak를 쓰는 연구자는 11월 29일 전에 세션에 넣는 자료부터 다시 골라야 합니다. 미공개 취약점과 고객 시스템 정보는 옵트아웃 세부안이 나오기 전까지 보수적으로 다루는 편이 안전합니다.
관리형 워크스페이스와 API는 기본 제외가 유지되므로, 민감한 방어 작업은 개인 계정 세션에서 관리형 환경으로 옮기는 것도 검토할 만합니다.
Codex를 쓰는 일반 개발자에게도 남는 질문은 같습니다. 플랫폼이 밝힌 데이터 사용 범위가 나중에 이메일 한 통으로 바뀔 수 있다는 사례가 됐습니다.