ChatGPT에서 ServiceNow 워크플로 실행 — OpenAI 파트너십 확대와 MCP 플러그인 정리
ServiceNow와 OpenAI가 2026년 10월 28일 기업용 AI 파트너십 확대를 발표했습니다. 핵심은 ChatGPT 안에서 ServiceNow 워크플로를 실행하는 ServiceNow MCP 플러그인으로, OpenAI 마켓플레이스에서 바로 제공됩니다. 구조에서 눈여겨볼 점은 실행의 위치입니다. 대화는 ChatGPT가 맡지만 실행과 통제는 ServiceNow에 남고, 기존 업무 규칙과 권한, 승인 절차는 ServiceNow Action Fabric이 그대로 적용합니다.
발표의 나머지 부분은 아직 일정표에 머물러 있습니다. 보안 공동 솔루션은 2027년 1월 얼리 액세스, 2분기 정식 출시 예정이고, Codex의 ServiceNow AI Workflow Factory 합류도 2027년으로 잡혀 있습니다. 지금 당장 손에 잡히는 것은 플러그인 하나이며, 보안 협업의 효과는 실측 결과가 없어 판단이 유보된 상태입니다.
ChatGPT 안으로 들어온 기업 워크플로 — MCP 플러그인의 역할
이번 확대는 올해 1월에 맺은 다년 파트너십의 연장입니다. 당시 OpenAI 모델은 ServiceNow AI Platform의 우선 지능 계층으로 지정됐습니다. 10월 6일에는 ServiceNow가 AI Workflow Factory와 Autonomous Engineer를 공개한 바 있습니다. 이번 발표는 그 위에 대화 창구를 얹은 것으로, 질문하고 답을 받는 단계를 넘어 같은 대화 안에서 일을 처리하는 쪽으로 방향이 옮겨가고 있습니다.
플러그인은 ChatGPT 대화 안에서 ServiceNow 업무 맥락과 실행 기능을 연결합니다. IT 담당자는 유사 인시던트를 찾고, 변경 위험을 평가하고, 기록을 업데이트할 수 있습니다. 창을 옮겨 다니며 복사해 붙이는 과정이 줄어든다는 점이 실무적인 변화입니다. 다만 대화 창구가 넓어질수록 어떤 기능을 대화에 노출할지가 곧 권한 설계가 됩니다. 플러그인의 편의와 노출 범위의 통제는 같은 문제의 양면으로 보입니다.
실행과 통제의 분리 — Action Fabric에 남는 권한과 승인
ChatGPT가 대화를 맡고 실행과 통제는 ServiceNow에 남는 구조에서, Action Fabric이 기존 업무 규칙과 권한, 승인 절차를 그대로 적용합니다. 에이전트가 멋대로 처리하는 구조가 아니라, 조직이 이미 정해 둔 거버넌스 안에서만 움직입니다.
추론만 하는 단계를 넘어 권한과 승인이라는 거버넌스 안에서 실행까지 연결한 사례입니다. MCP 플러그인이라는 구현 방식과 Action Fabric 같은 통제 계층은 기업용 에이전트를 설계할 때 참고할 만한 패턴입니다.
이 분리가 중요한 이유는 분명합니다. 기업 시스템에서 에이전트의 실패는 대개 추론이 아니라 권한과 승인 경계에서 생기기 때문입니다. 연결 방식(MCP)과 통제 계층(Action Fabric)을 나눈 설계는 다른 기업용 에이전트에도 그대로 가져갈 수 있습니다. 한계도 같은 지점에 있습니다. 실제로 쓸 수 있는 범위는 고객이 노출하기로 선택한 기능으로 한정됩니다. 통제 계층이 잘 돼 있어도 노출 범위를 좁게 잡은 조직에서는 체감 효과가 작을 수밖에 없고, 조직마다 사용 범위가 달라지는 구조입니다.
보안 협업 — 취약점 1만~10만 개의 분류 문제
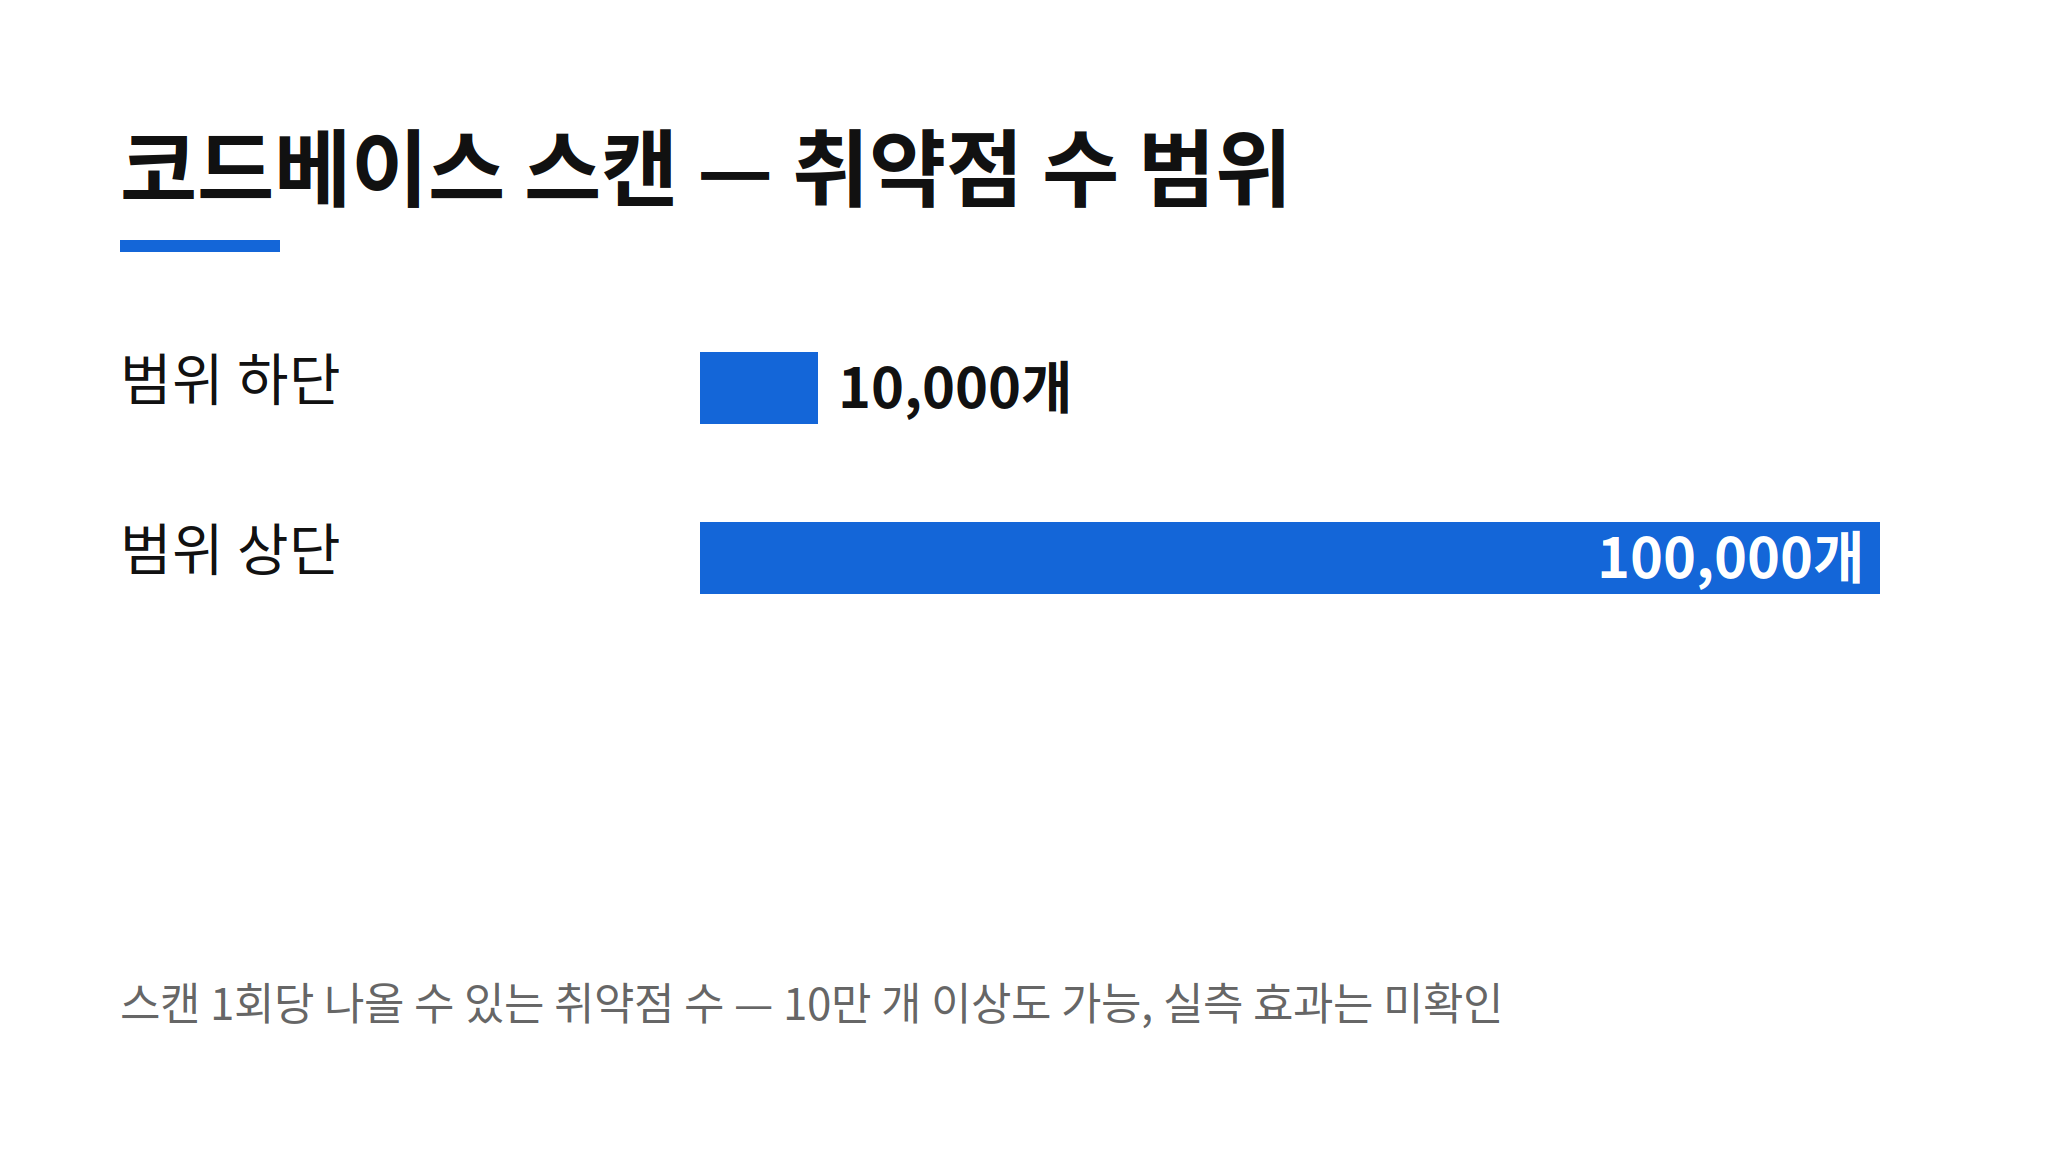
보안 협업도 함께 발표됐습니다. 코드베이스 스캔에서 나오는 취약점을 식별, 분류, 검증, 완화하는 공동 솔루션을 만든다는 내용입니다. 스캔 한 번에 나올 수 있는 취약점 수는 1만 개에서 10만 개 이상에 이릅니다. 숫자가 많아서가 아니라, 어느 것이 당장 손대야 할 위험인지 가리는 일이 어렵다는 점이 핵심입니다.
공동 솔루션은 OpenAI의 사이버 역량과 ServiceNow의 자산·접근·기업 맥락을 결합합니다. 코드와 앱, 워크로드, 네트워크, 신원 전반의 공격 경로를 식별하고 완화하는 것이 목표입니다. 방향은 ServiceNow의 'Shift Zero' 전략과 맞닿아 있습니다. 악용되기 전에 미리 막는 쪽으로 무게를 옮긴다는 뜻입니다. ServiceNow는 OpenAI의 Trusted Access for Cyber 프로그램에도 이미 참여했습니다. 스캔 결과를 분류하고 상태를 추적하는 일이 병목이라는 진단은, 같은 시기에 지속 스캔과 수정 추적을 전면에 내세운 Claude Security의 전환과도 겹칩니다. 보안 도구의 경쟁 축이 탐지 성능에서 분류와 추적 운영으로 옮겨가는 흐름으로 보입니다.
보안 효과는 아직 검증되지 않았습니다. 취약점 분류와 완화 효과에 대한 실측 결과는 없으며, 2027년 얼리 액세스 이후에 판단해야 합니다.
2027년으로 이어지는 발표 일정
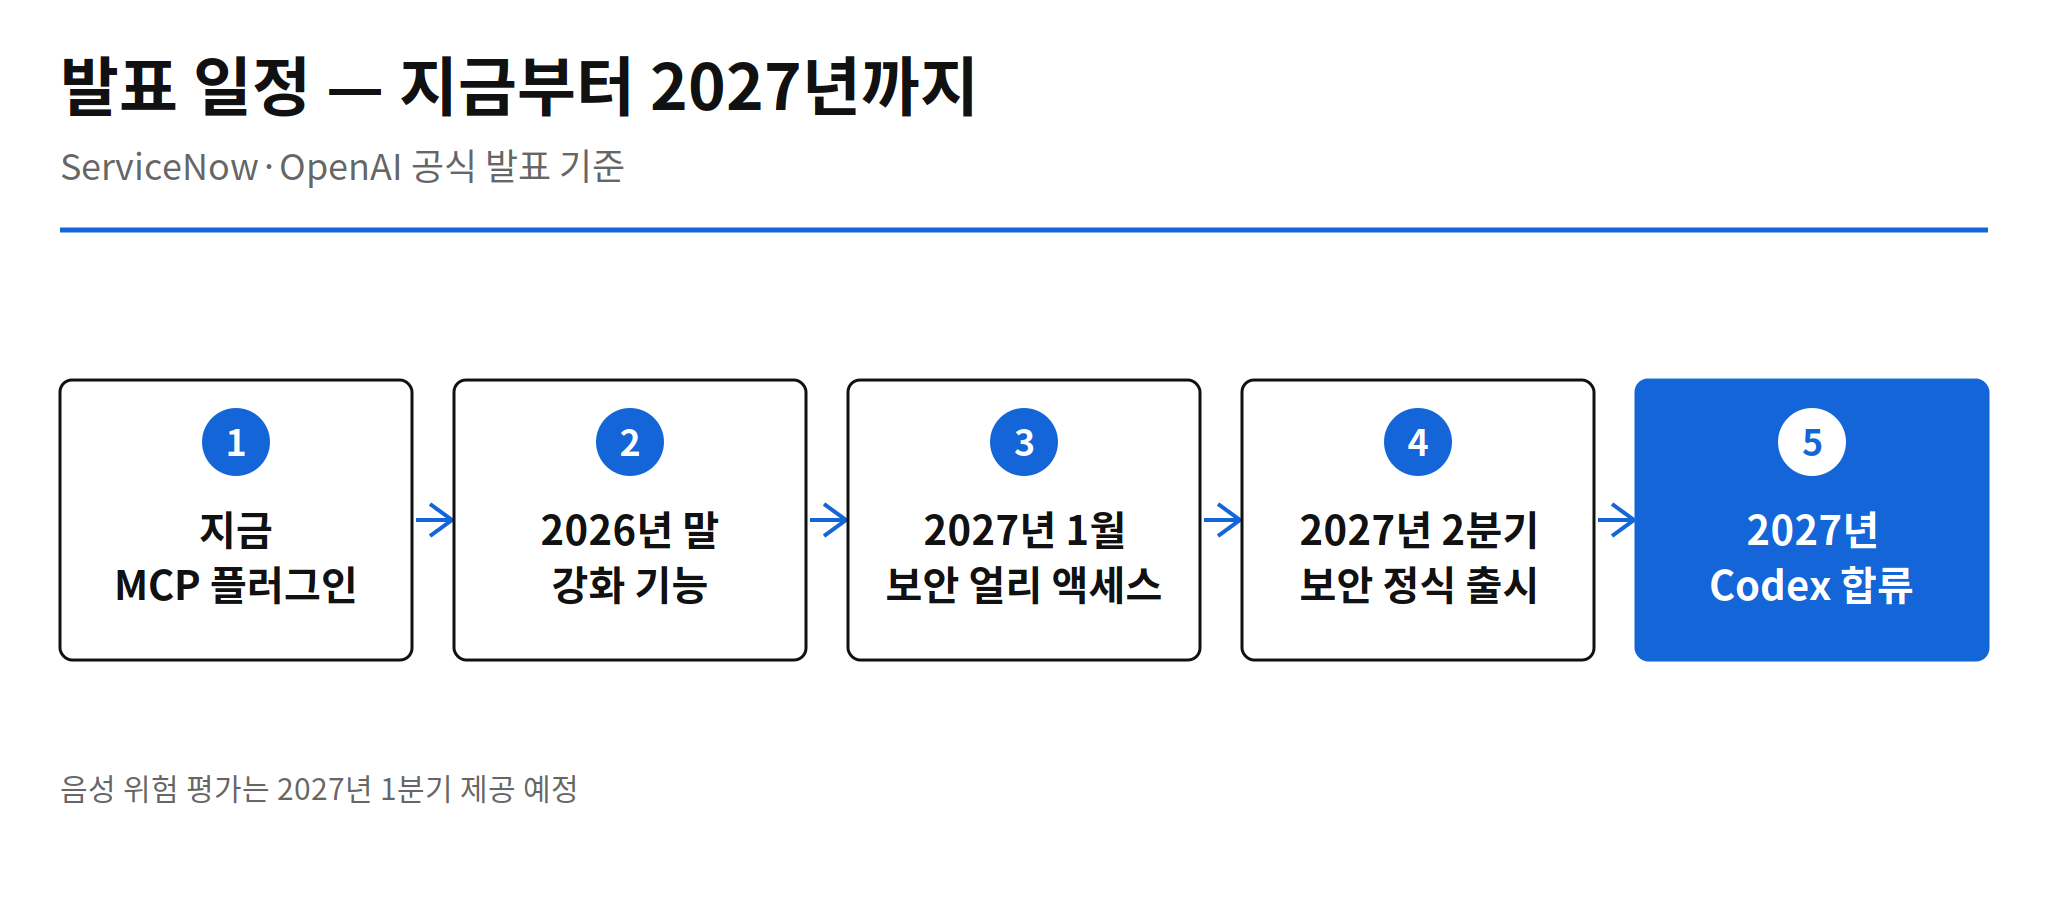
- 지금 — ServiceNow MCP 플러그인이 OpenAI 마켓플레이스에서 제공됩니다.
- 2026년 말 — 플러그인 강화 기능이 추가될 예정입니다.
- 2027년 1월 — 보안 공동 솔루션 얼리 액세스가 시작됩니다.
- 2027년 1분기 — Super Intelligence Control Tower의 위험 평가를 OpenAI 음성 모델로 채우는 기능이 제공될 예정입니다.
- 2027년 2분기 — 보안 공동 솔루션 정식 출시가 예정돼 있습니다.
- 2027년 — Codex가 ServiceNow AI Workflow Factory에 들어갑니다. OpenAI 모델은 같은 팩토리의 Build Agent와 Autonomous Engineer도 뒷받침합니다.
양쪽의 상호 도입도 발표에 포함됐습니다. OpenAI는 ServiceNow를 전사 운영에 도입하고, ServiceNow는 직원들에게 ChatGPT Work와 Codex를 제공합니다. OpenAI는 ServiceNow의 Control Tower Alliance 창립 멤버로 참여합니다. 파트너십이 제품 연결을 넘어 운영과 생태계로 넓어지고 있다는 신호로 읽힙니다. 일정을 읽을 때의 주의점은 하나입니다. 발표 시점과 실제 사용 시점 사이에 6개월 이상의 간격이 있는 항목이 대부분이라, 도입 계획을 세우는 쪽에서는 지금 제공되는 플러그인의 범위와 2027년 항목을 분리해서 봐야 합니다.
아직 확인되지 않은 점
- 계약 조건 미공개 — 계약 규모나 가격 조건은 발표에 포함되지 않았습니다.
- Codex 통합 범위 — AI Workflow Factory에서 Codex가 어디까지 맡는지는 2027년 출시 시점에 확인해야 합니다.
- 플러그인 적용 범위 — 고객이 노출하기로 선택한 기능만 ChatGPT에서 쓸 수 있습니다. 조직마다 실제 사용 범위가 달라집니다.
- 보안 효과 검증 부재 — 취약점 분류와 완화 효과는 아직 실측 결과가 없습니다. 2027년 얼리 액세스 이후에 판단할 일입니다.
실무 판단 — 도입 검토의 순서
기업용 에이전트를 설계한다면 이번 발표에서 가져갈 패턴은 두 가지입니다. 대화와 실행을 MCP 같은 표준 연결로 잇되, 권한과 승인은 기존 시스템의 통제 계층에 그대로 두는 것입니다. 도입을 검토한다면 노출할 기능 범위와 승인 절차를 자사 정책과 먼저 대조하는 편이 순서입니다. 발표의 화려한 부분인 보안 협업과 Codex 통합은 2027년 항목이라, 현재 시점의 도입 근거로 삼기에는 이릅니다. 판단 재료가 갖춰지는 시점은 보안 얼리 액세스 이후로 보입니다.