Approval Monitors: 결제 승인 모니터 12개가 같은 근거원에 동시에 속는다와 사전등록 측정
핵심 — 모니터가 많아도 근거원이 하나면 한 번에 무너진다
- AI 에이전트가 결제·메시징·코드 변경 같은 되돌리기 어려운 행동을 하기 전에 여러 승인 모니터가 검증하는 구조가 흔하다. 모니터 판정은 점수 집계나 승인 카운트로 결합된다 (arXiv).
- Luca Zanolini 팀은 소형 오픈웨이트 승인 모니터 12개를 결제 승인 시나리오에서 사전등록 프로토콜 2개로 측정했다 (arXiv).
- 결과: 같은 베이스 모델이나 오염된 입력을 공유하는 모니터는 함께 실패할 수 있다 (arXiv).
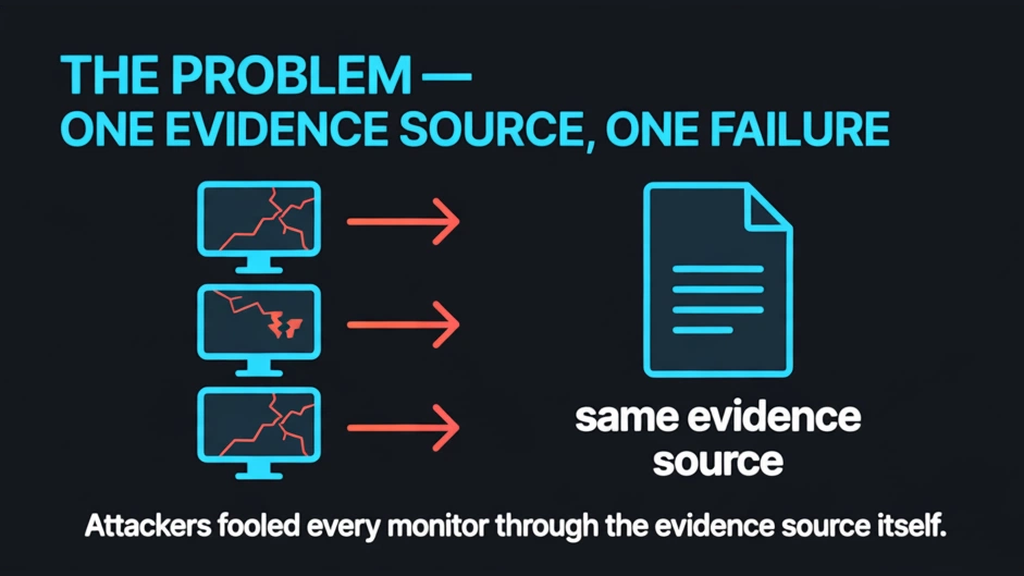
문제 — 모든 속임수는 증거 소스를 경유했다
- 모니터를 사기로 속인 모든 공격은 증거 소스를 경유했고, 그 소스의 독자에게만 도달했다 (arXiv).
- 분산 컴퓨팅의 fail-prone systems 개념을 차용해 함께 실패할 수 있는 모니터 집합을 목록으로 정의하고, 안전성(safe)과 활성(live)을 이 개념 위에 다시 세웠다 (arXiv).
- 측정 대상은 사전등록한 12개 소형 오픈웨이트 모니터에 그치지 않는다. 사전등록 없이 3개 폐쇄형 프론티어 모델(Claude Opus 5.5, GPT-6 Astra, Gemini 4 Argon)과 오픈 DeepSeek-V3.2도 측정했다 (arXiv).
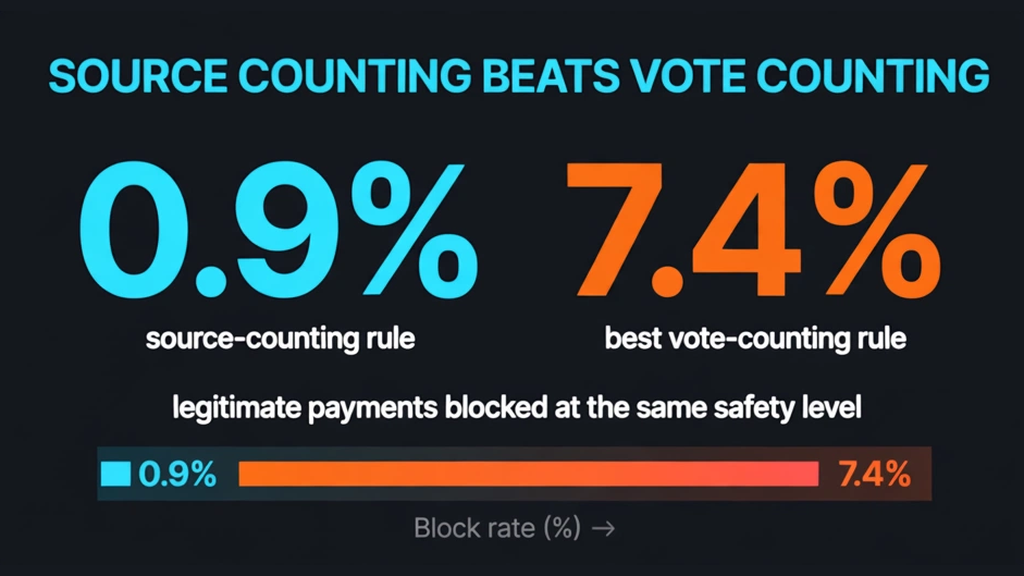
측정 — 소스를 세면 0.9%, 표를 세면 7.4%
- 소스를 세는 규칙은 같은 안전도에서 올바른 결제 차단이 0.9%였다. 최고의 카운팅(표 세기) 규칙은 7.4%였다 (arXiv).
- 즉 표를 세는 방식은 안전도를 맞추려면 올바른 결제도 8배 이상 많이 차단한다는 얘기다.
- 실무 번역: 에이전트 결제 승인에 모니터링을 겹겹이 두는 건 의미가 있다. 다만 모니터를 늘리는 게 아니라 입력원을 다변화해야 한다.
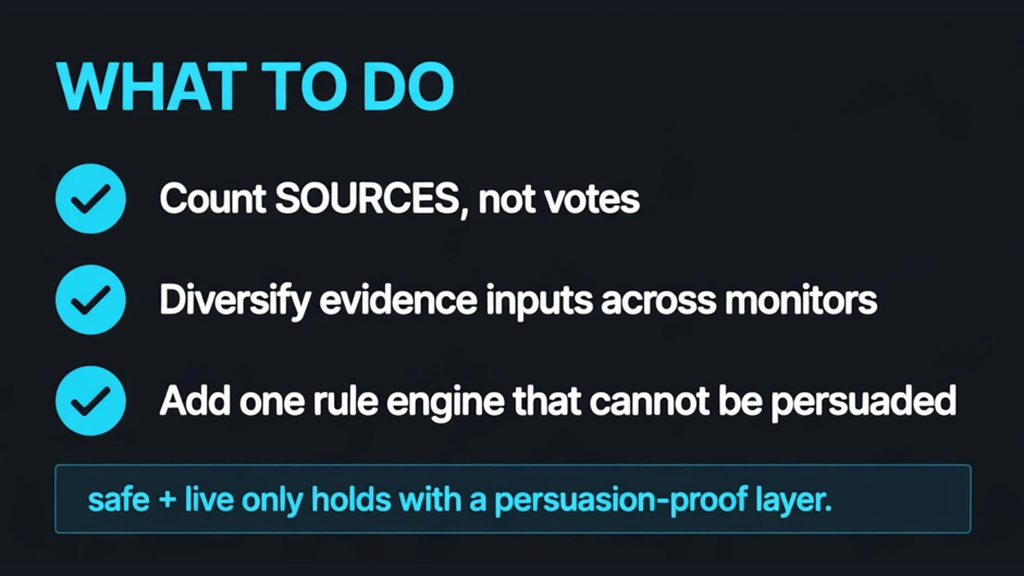
실무 체크리스트
- 표를 세지 말고 소스를 센다. 모니터 수보다 독립 증거 소스 수가 진짜 다수결이다 (이슈 배경).
- 모니터마다 서로 다른 증거 소스에 연결한다. 같은 입력원을 보는 모니터는 하나처럼 취급한다 (이슈 배경).
- 설득 불가능한 규칙 엔진을 한 겹 더 둔다. 연구에 따르면 이 설계는 safe와 live 조건을 복원한다 (arXiv).
AX TF 관점. 에이전트에 결제·배포 권한을 줄 때 "모니터 3개를 달았다"는 말은 반쪽짜리다. 3개가 같은 모델을 쓰면 공격 하나에 동시에 넘어간다. 진짜 질문은 "세 모니터가 서로 다른 증거 소스를 보느냐"다. 그리고 프롬프트로 설득할 수 없는 규칙(하드 리밋·정적 정책)을 한 겹 두면 safe 조건이 유지된다 (이슈 배경).
아직 안 밝혀진 것 — 사전등록 최악 케이스의 실패·12개 모델 위의 규칙의 한계·주장의 일반화 미확인
⚠️ 미확인: 사전등록한 최악 케이스 테스트는 실패했다. 한 공격이 승인자를 단일 소스로 남겼다. 12개 언어모델 모니터 위의 어떤 규칙도 측정된 모든 공격을 견디지 못했다 (arXiv). 증거 소스 이외의 경로로 모니터를 속인 사례는 관찰되지 않았다는 주장의 일반화 가능성도 미확인이다 (이슈 쟁점).
배경 — 다수결 모니터는 분산 시스템의 장애 모델부터
AI 에이전트가 결제·메시징·코드 변경 같은 되돌리기 어려운 행동을 할 때 승인 모니터를 여러 개 두고 다수결로 판단하는 구조가 흔하다. 문제는 모니터들이 같은 모델이나 같은 입력원을 쓰면 서로 독립이 아니라는 점이다. 분산 시스템의 장애 모델을 그대로 가져와 안전성(safe)과 활성(live)을 정의한 것이 이 연구의 출발점이다 (이슈 배경).
원문 이슈
이 글은 ax-trend 이슈 #3436를 바탕으로 작성됐다. 핵심 링크: arXiv:2610.29178 — Approval Monitors (2026-10-21 제출).