구글 mantis: AI 코딩 에이전트가 취약점을 자동 발견·재현·패치하는 툴킷, 격리 환경 전제
에이전트에게 보안 검토를 맡기는 방법
구글의 google/mantis는 AI 코딩 에이전트가 취약점을 스스로 찾고, 재현하고, 패치하도록 돕는 모듈러, 스택 무관 툴킷입니다. 저장소 설명 문구 그대로의 정의입니다. 저장소는 2026-06-15에 생성됐고, 2026-10-27 기준으로 별 2,599개를 기록했습니다. 같은 날 업데이트가 있어 개발이 계속되고 있습니다.
배경은 분명합니다. 에이전트가 코드를 대량으로 쓰기 시작하면서, 사람이 일일이 리뷰하던 보안 검토가 병목이 됐습니다. mantis는 이 검토 자체를 에이전트에게 맡기는 구글발 방법론입니다. 스킬 단위로 쪼갠 방법과 이를 돌리는 하네스를 함께 공개했다는 점이 특징입니다.
X에서는 @CyberWarship이 2026-10-26 23:40에 공유했습니다. 좋아요 257개, 재게시 16개, 조회수 17,913회를 기록했습니다.
세 갈래로 나뉜 구조
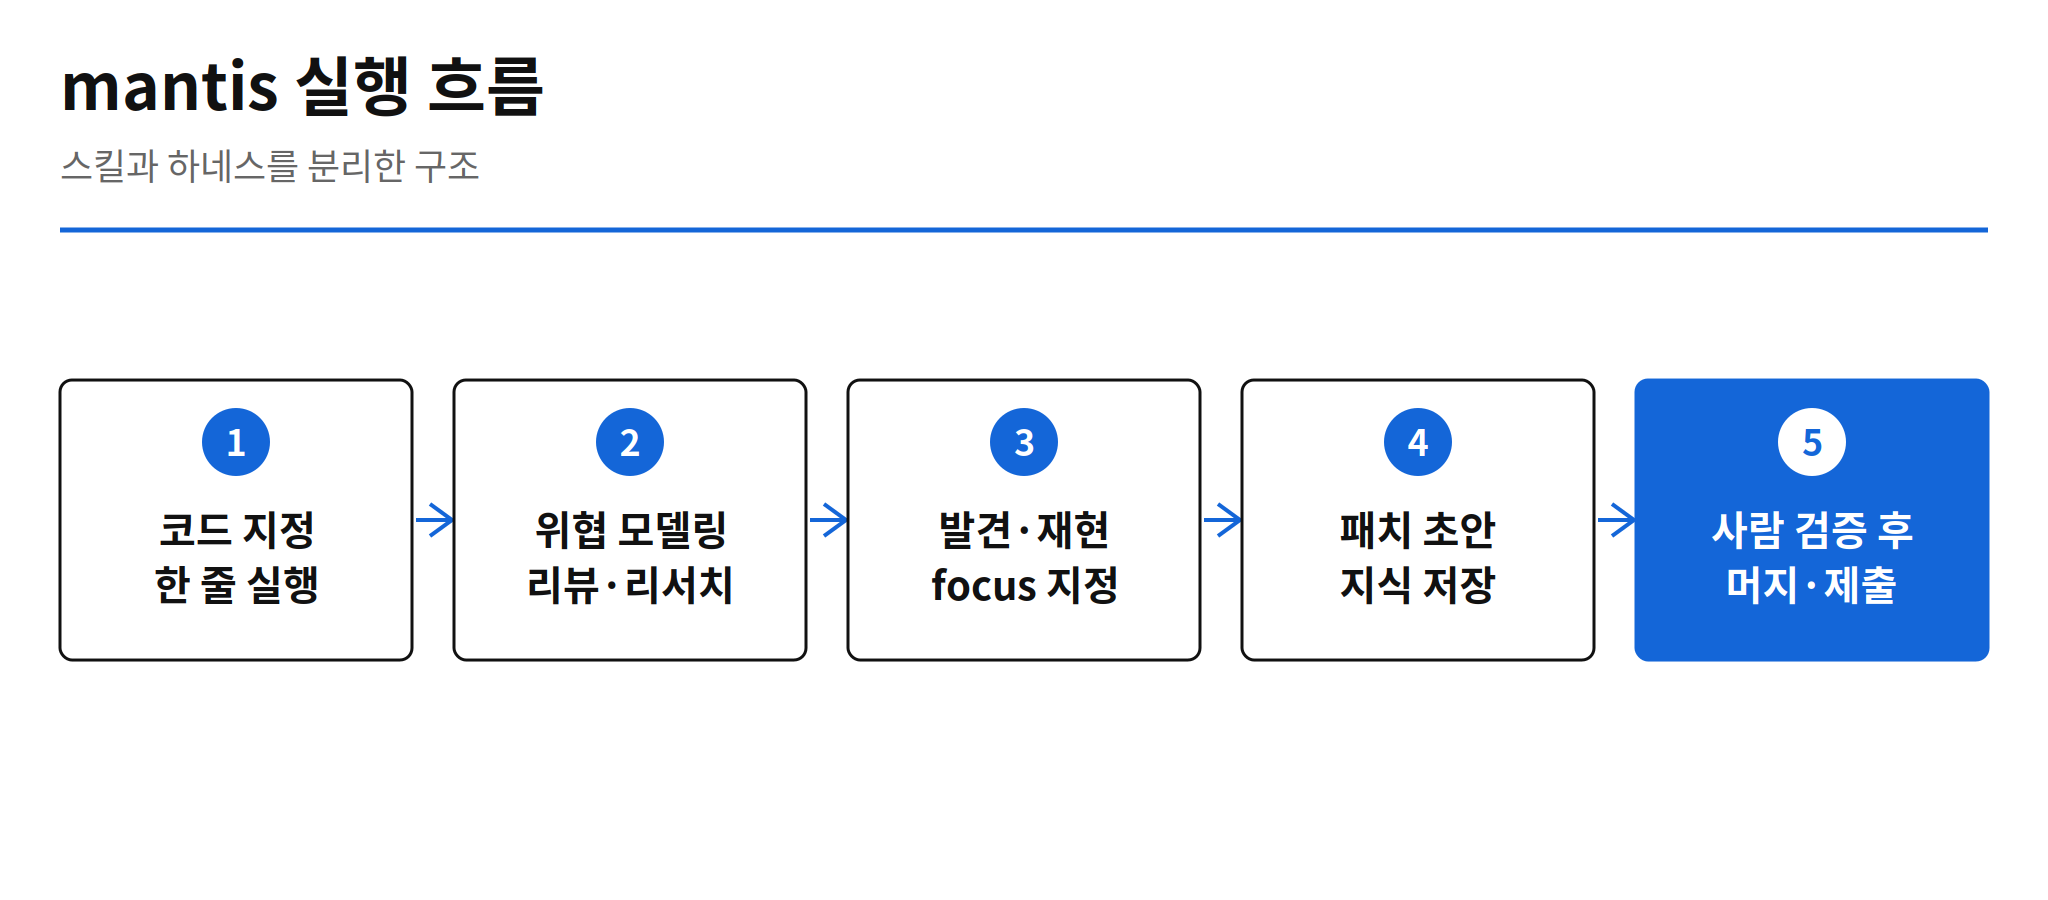
mantis의 구성은 세 갈래입니다. 방법(스킬)과 실행기(하네스)를 분리한 설계가 그대로 드러납니다.
| 갈래 | 역할 |
|---|---|
| skills/ | 위협 모델링부터 리서치, 리뷰, 패치, 보고까지 에이전트가 필요할 때 불러 쓰는 방법 모음 |
| reference/ | 스킬을 파이프라인으로 돌리는 ADK 하네스 |
| action/ | 풀 리퀘스트 대상으로 돌리는 GitHub Action |
이 분리가 실무적으로 참고할 만한 지점입니다. 에이전트 코딩 파이프라인에 보안 스캔을 붙이려는 팀은, 방법과 실행기를 한 덩어리로 묶지 않고 mantis처럼 나눠 두는 편이 재사용하기 쉽습니다.
한 줄 실행과 비용 통제
실행은 한 줄로 시작합니다.
./run.sh path/to/code찾을 취약점은 평문으로 지정할 수 있습니다. --focus "look for IDOR"처럼 적으면 해당 유형에 초점을 맞춥니다. --exclude vendor,testdata로 벤더 코드와 생성 코드를 빼고, .mantis/knowledge/에 학습 내용을 저장해 다음 실행 때 다시 읽을 수 있습니다.
지출 상한은 토큰 단위로 겁니다. --max-tokens 2M처럼 지정하고, --parallel 32로 병렬 실행합니다. 에이전트 보안 스캔이 토큰을 얼마나 먹을지 가늠하기 어려운 작업인 만큼, 상한을 코드로 고정해 두는 장치가 기본으로 들어 있습니다.
격리 환경과 수동 검증이 전제입니다
README는 사용 조건을 강하게 경고합니다. 격리되고 제한된 환경에서만 쓰고, 프로덕션 시스템이나 민감 데이터, 내부망에 접근할 수 있는 머신에서는 실행하지 말라고 적혀 있습니다. AI가 낸 발견은 보안 전문가가 수동으로 검증해야 하며, 검증되지 않은 AI 보고서를 오픈소스 메인테이너에게 대량으로 제출하지 말라고 명시했습니다.
이 경고는 장식이 아니라 사용 조건 자체입니다. 에이전트가 취약점을 찾는 도구는, 그 자체가 민감한 코드를 읽고 외부와 통신할 수 있는 행위자이기 때문입니다. 격리 환경이 없는 팀이 mantis를 그대로 돌리면, 보안 검토를 위해 보안 경계를 여는 역설에 빠집니다.
아직 확인되지 않은 것들
- 실제 취약점 발견 성과는 README에 없습니다. 발견 건수나 CVE 같은 실측 수치는 미확인입니다.
- PR 스캔 액션은 아직 실제 프로젝트를 대상으로 끝까지 실행해 보지 못했다고 README가 밝히고 있습니다. 머지 게이트로 쓰지 말라는 경고가 붙어 있습니다.
- 지원하는 모델 목록은 README에 명시돼 있지 않습니다. Vertex AI용 인증 언급만 있어, 어떤 모델과 연동되는지는 미확인입니다.
실무 판단: 구조는 가져오고, 게이트 연결은 보류합니다
실무 판단은 이렇게 정리됩니다. 방법(스킬)과 실행기(하네스)를 분리한 설계는 그대로 가져다 쓰기 좋습니다. 다만 격리 환경과 수동 검증이 전제라, 결과를 그대로 머지 게이트에 연결하면 안 됩니다. PR 스캔 액션이 실제 프로젝트에서 끝까지 검증되기 전까지는, 스캔 결과를 사람이 확인하는 보조 수단으로 두는 것이 순서입니다.
성과 수치가 없다는 점도 판단에 반영해야 합니다. 별 2,599개는 관심의 지표이지, 탐지 성능의 증거가 아닙니다. 도입을 검토하는 팀은 공개된 스킬과 하네스를 격리 환경에서 직접 돌려보고, 자체 코드베이스에서 재현 가능한 발견이 나오는지를 먼저 확인하는 편이 안전합니다.