Cursor 마켓플레이스 Claude Code 2.1.313 변조 — SSH 백도어와 최대 5,000명 노출
사건 개요
변조된 Claude Code 확장 2.1.313이 Cursor 마켓플레이스를 통해 정식 업데이트처럼 배포됐습니다. 이 패키지는 Anthropic의 정식 확장 ID인 anthropic.claude-code를 그대로 사용했습니다. 별도의 가짜 확장이 아니라 정식 ID로 배포됐다는 점이 이번 사건의 핵심입니다. 자동 업데이트를 켠 사용자는 별도 조작 없이 악성본을 받을 수 있었습니다.
정상 코드 앞에는 66줄짜리 악성 로더가 삽입됐습니다. 로더는 에디터 시작 후와 웹뷰가 열릴 때 동작했습니다. 대화를 시작하지 않아도 에디터만 열면 동작했다는 점에서, 개발자 머신에 직접 닿는 공급망 공격으로 볼 수 있습니다.
변조본 동작 방식
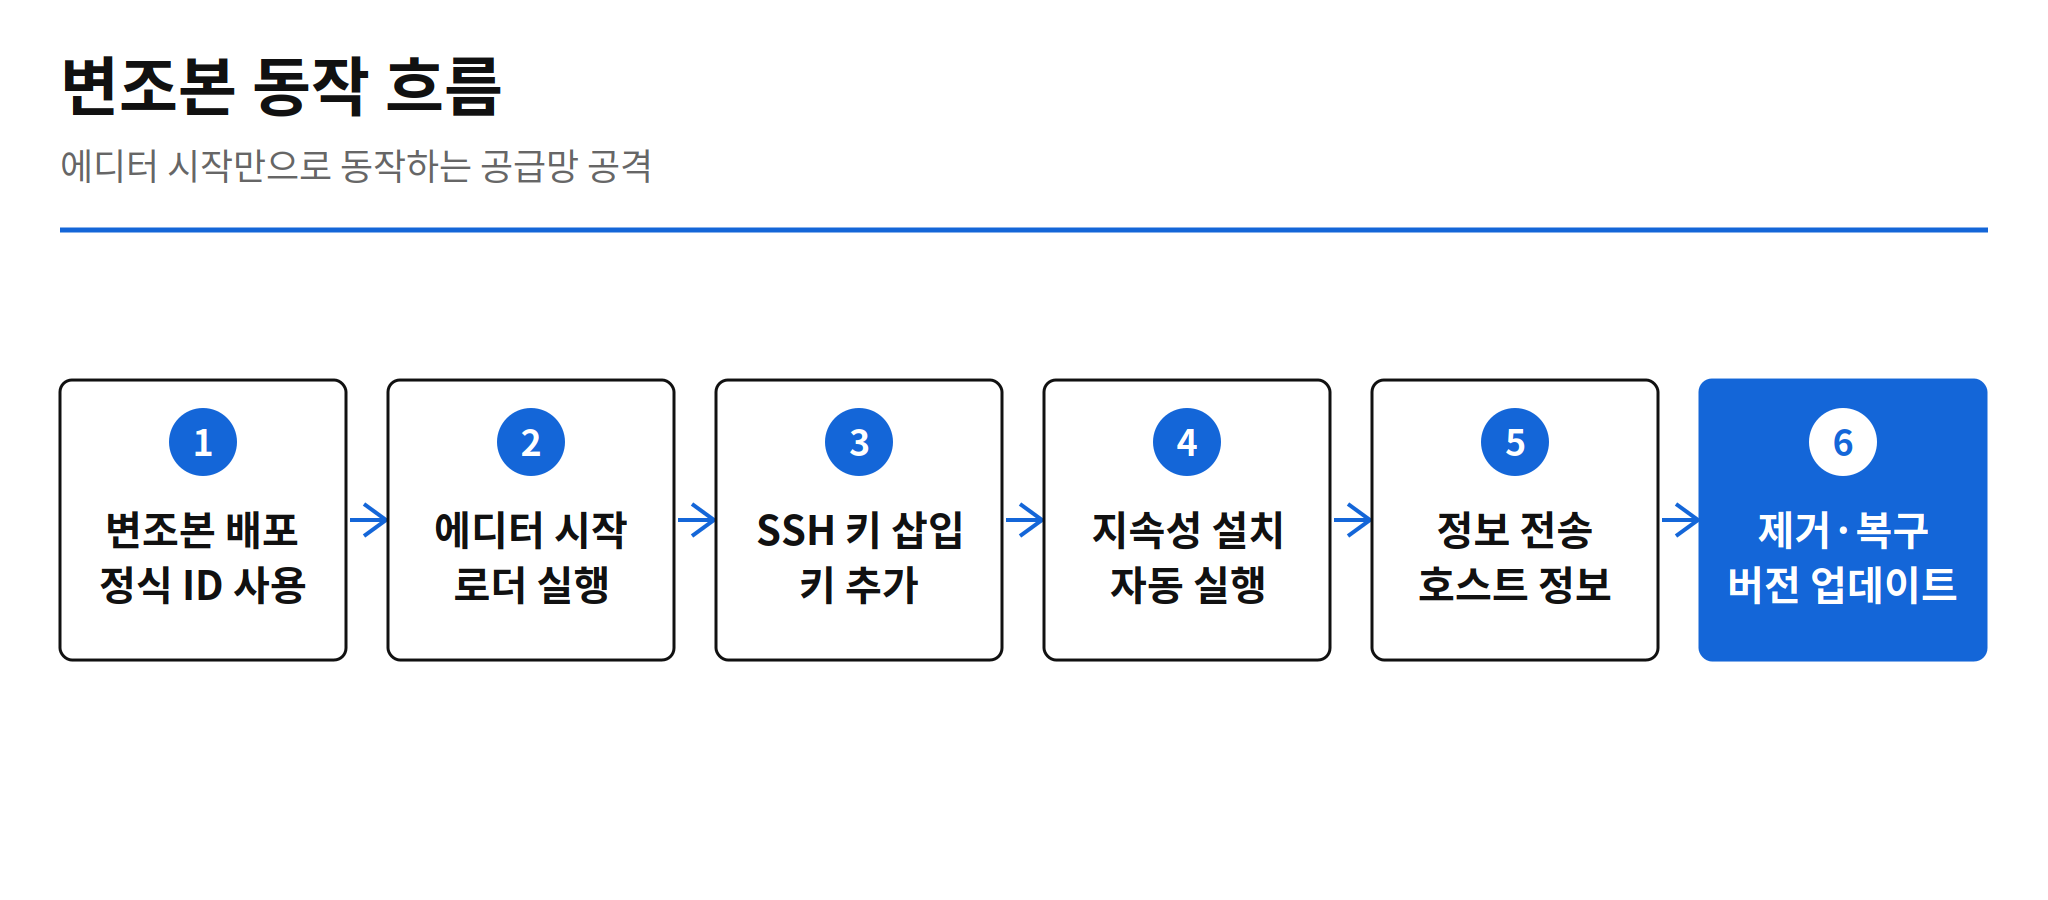
로더는 공격자 SSH 키를 ~/.ssh/authorized_keys에 추가했습니다. 키 표기는 svc-telemetry입니다. 이어서 134.209.82.225로 역방향 터널을 열었고, 같은 주소의 8099번 포트로 호스트 정보를 보냈습니다.
플랫폼별 지속성은 윈도우 예약 작업, 리눅스 크론탭, macOS LaunchAgent 형태였습니다. 수집 정보에는 공개 IP, 호스트명, 운영체제, 전역 Git 이메일이 포함됐습니다. 환경변수 이름도 수집됐으며, KEY, TOKEN, SECRET, PASS, AWS, GCP를 포함한 이름이 최대 40개까지였습니다. 여기서 수집된 것은 환경변수 이름이며, 값 자체가 전송됐다고 보도된 것은 아닙니다.
노출 범위와 영향
Cursor는 2026년 10월 29일 오전 2시 27분부터 오후 1시 35분(PT) 사이에 설치한 사용자를 최대 5,000명으로 밝혔습니다. Cursor는 해당 변조본이 Anthropic이 만든 것이 아니라고 밝혔습니다. 악성 버전은 제거됐으며, Anthropic은 10월 30일 기준 깨끗한 2.1.314를 Open VSX와 VS Code 마켓플레이스에 공개했습니다.
Open VSX와 VS Code 마켓플레이스 경유 사용자는 이번 사건의 영향이 확인되지 않았습니다. 초기 보도에서 Open VSX 침해로 전해졌던 내용은 Cursor 마켓플레이스 침해로 정정됐습니다. 경로를 구분해서 읽는 것이 중요합니다.
다만 macOS와 윈도우 대부분 호스트에서는 로컬 SSH 서비스 활성화에 관리자 권한이 필요합니다. 이 단계가 막히면 터널 로그인은 안 됐을 수 있습니다. 키 추가와 지속성 설치, 정보 전송은 그래도 일어났다고 Cursor는 설명했습니다. 터널이 열리지 않았다고 해서 영향이 없었다고 단정할 수는 없습니다.
확인·복구 절차
Cursor 사용자는 먼저 확장 버전을 확인하십시오. 해당 시간대에 2.1.313을 설치했다면, 아래 순서로 확인·복구하는 것이 안전합니다.
- 확장 버전 확인: Cursor에서 Claude Code 확장 버전을 확인하고, 2.1.313이면 2.1.314로 업데이트하십시오.
- SSH 키 확인:
~/.ssh/authorized_keys에서svc-telemetry키가 있는지 확인하십시오. - 지속성 확인: 사용 중인 운영체제의 자동 실행 등록(예약 작업·크론탭·LaunchAgent)에 낯선 항목이 있는지 확인하십시오.
- 자격증명 교체: 노출 가능성이 있으면 해당 머신에서 사용한 자격증명을 교체하십시오.
grep svc-telemetry ~/.ssh/authorized_keys위 명령에서 결과가 나오면 해당 키가 추가된 상태입니다. 키를 제거하는 것만으로 충분하지 않으며, 지속성 항목과 자격증명까지 함께 정리해야 합니다.
아직 확인되지 않은 사항이 있습니다. 공격자가 Cursor 마켓플레이스에 변조본을 올린 경로는 아직 밝혀지지 않았습니다. 추가 페이로드는 관측되지 않았습니다. 양사의 정식 사후 분석 공개 여부도 미확인입니다. 이 글의 수치는 보도와 Cursor 발표를 정리한 것이며, 확정된 피해 규모가 아닙니다.
아직 밝혀지지 않은 점
- 침투 경로: 공격자가 Cursor 마켓플레이스에 변조본을 올린 경로는 아직 밝혀지지 않았습니다.
- 추가 페이로드: 추가 페이로드는 관측되지 않았습니다.
- 사후 분석: 양사의 정식 사후 분석 공개 여부는 미확인입니다.
출처
- 원문 — The Hacker News: Official Claude Code Extension on Cursor Marketplace Trojanized with Persistent SSH Backdoor (10/30)
- 원문 — AI Weekly: Trojanized Claude Code Extension Hit Up to 5,000 Cursor Users (10/30)
- 원문 이슈 — ax-trend 이슈 #3654
- 관련 이슈 — #3524 Cursor, IDE 에이전트에 'Computer Use' 추가
- 관련 이슈 — #764 Codex 위장 npm 공급망 공격