xss-audit: 14단계 정적 검사로 React·TypeScript·JavaScript XSS 감사 스킬
스킬 하나 복사하면 감사가 시작된다
songjianyang/xss-audit는 React, TypeScript, JavaScript 코드베이스를 대상으로 하는 정적 XSS 감사 스킬입니다. 2026년 10월 24일 공개됐고, 확인 시점 스타 수는 198개, 라이선스는 MIT입니다.
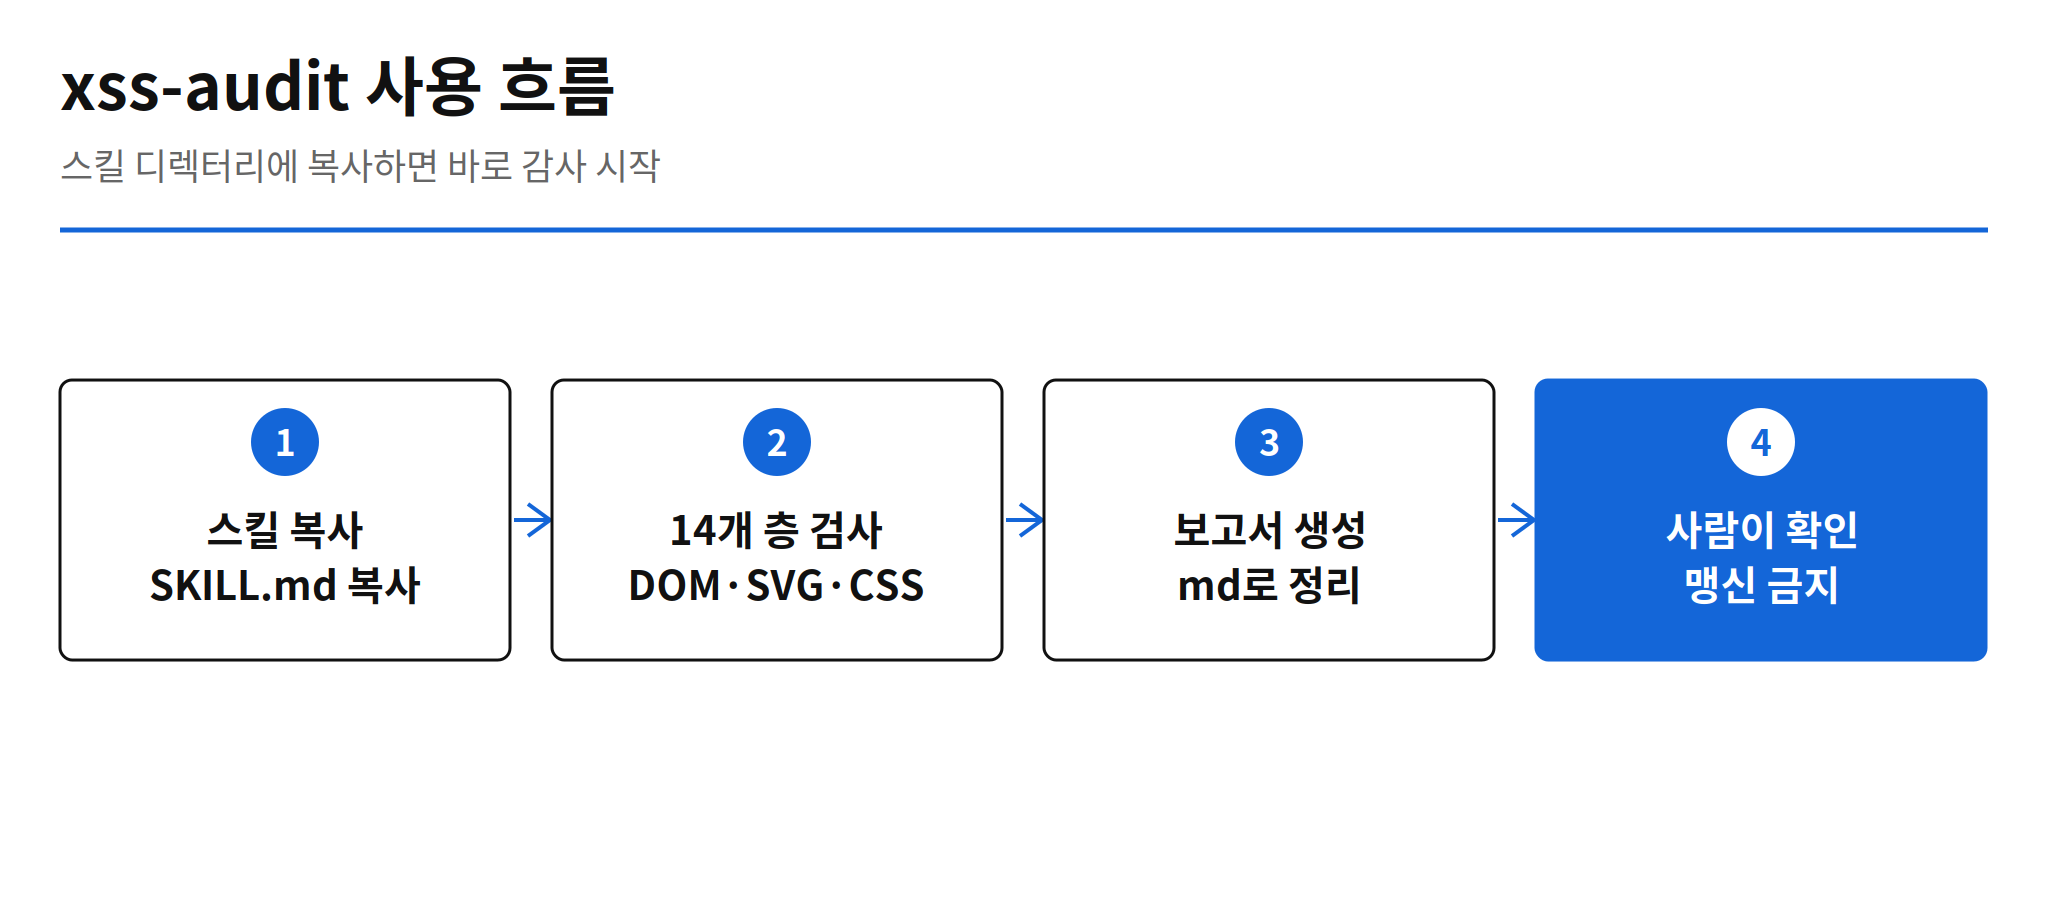
설치는 단순합니다. 이 디렉터리를 에이전트의 스킬 디렉터리에 SKILL.md로 복사하면 됩니다. 사용법은 /xss-audit 또는 /xss-audit src/입니다. 별도 서버나 빌드 단계가 없어, 코딩 에이전트를 쓰는 팀이라면 바로 붙여볼 수 있는 형태입니다.
결과는 xss-audit-report.md 파일로 냅니다. README는 "검색 일치가 곧 확인된 취약점이 아니다"라고 못 박고, 정적 분석만 한다고 밝힙니다. 이 한 문장이 이 스킬의 사용법을 정합니다. 결과를 그대로 믿는 게 아니라, 사람이 확인하는 출발점으로 쓰는 것입니다.
14개 층이 보는 것
검사는 14개 층으로 나뉩니다. 기본은 DOM·HTML 주입, 속성·이벤트 핸들러, URL·내비게이션 검사입니다. DOM·HTML 층은 innerHTML, outerHTML, insertAdjacentHTML, document.write, DOMParser, setHTMLUnsafe, 섀도우 DOM, React의 dangerouslySetInnerHTML을 봅니다.
확장 층은 여기서 한참 더 들어갑니다. SVG, MathML, CSS 주입, 마크다운 파이프라인, mXSS·새니타이저 우회, 스크립트 내 JSON 주입, URL 검증 우회, Trusted Types 분석까지 다룹니다. 흔한 XSS 체크리스트를 넘어, 우회 기법까지 보는 구성이 이 스킬의 차별점입니다.
왜 지금 주목받나
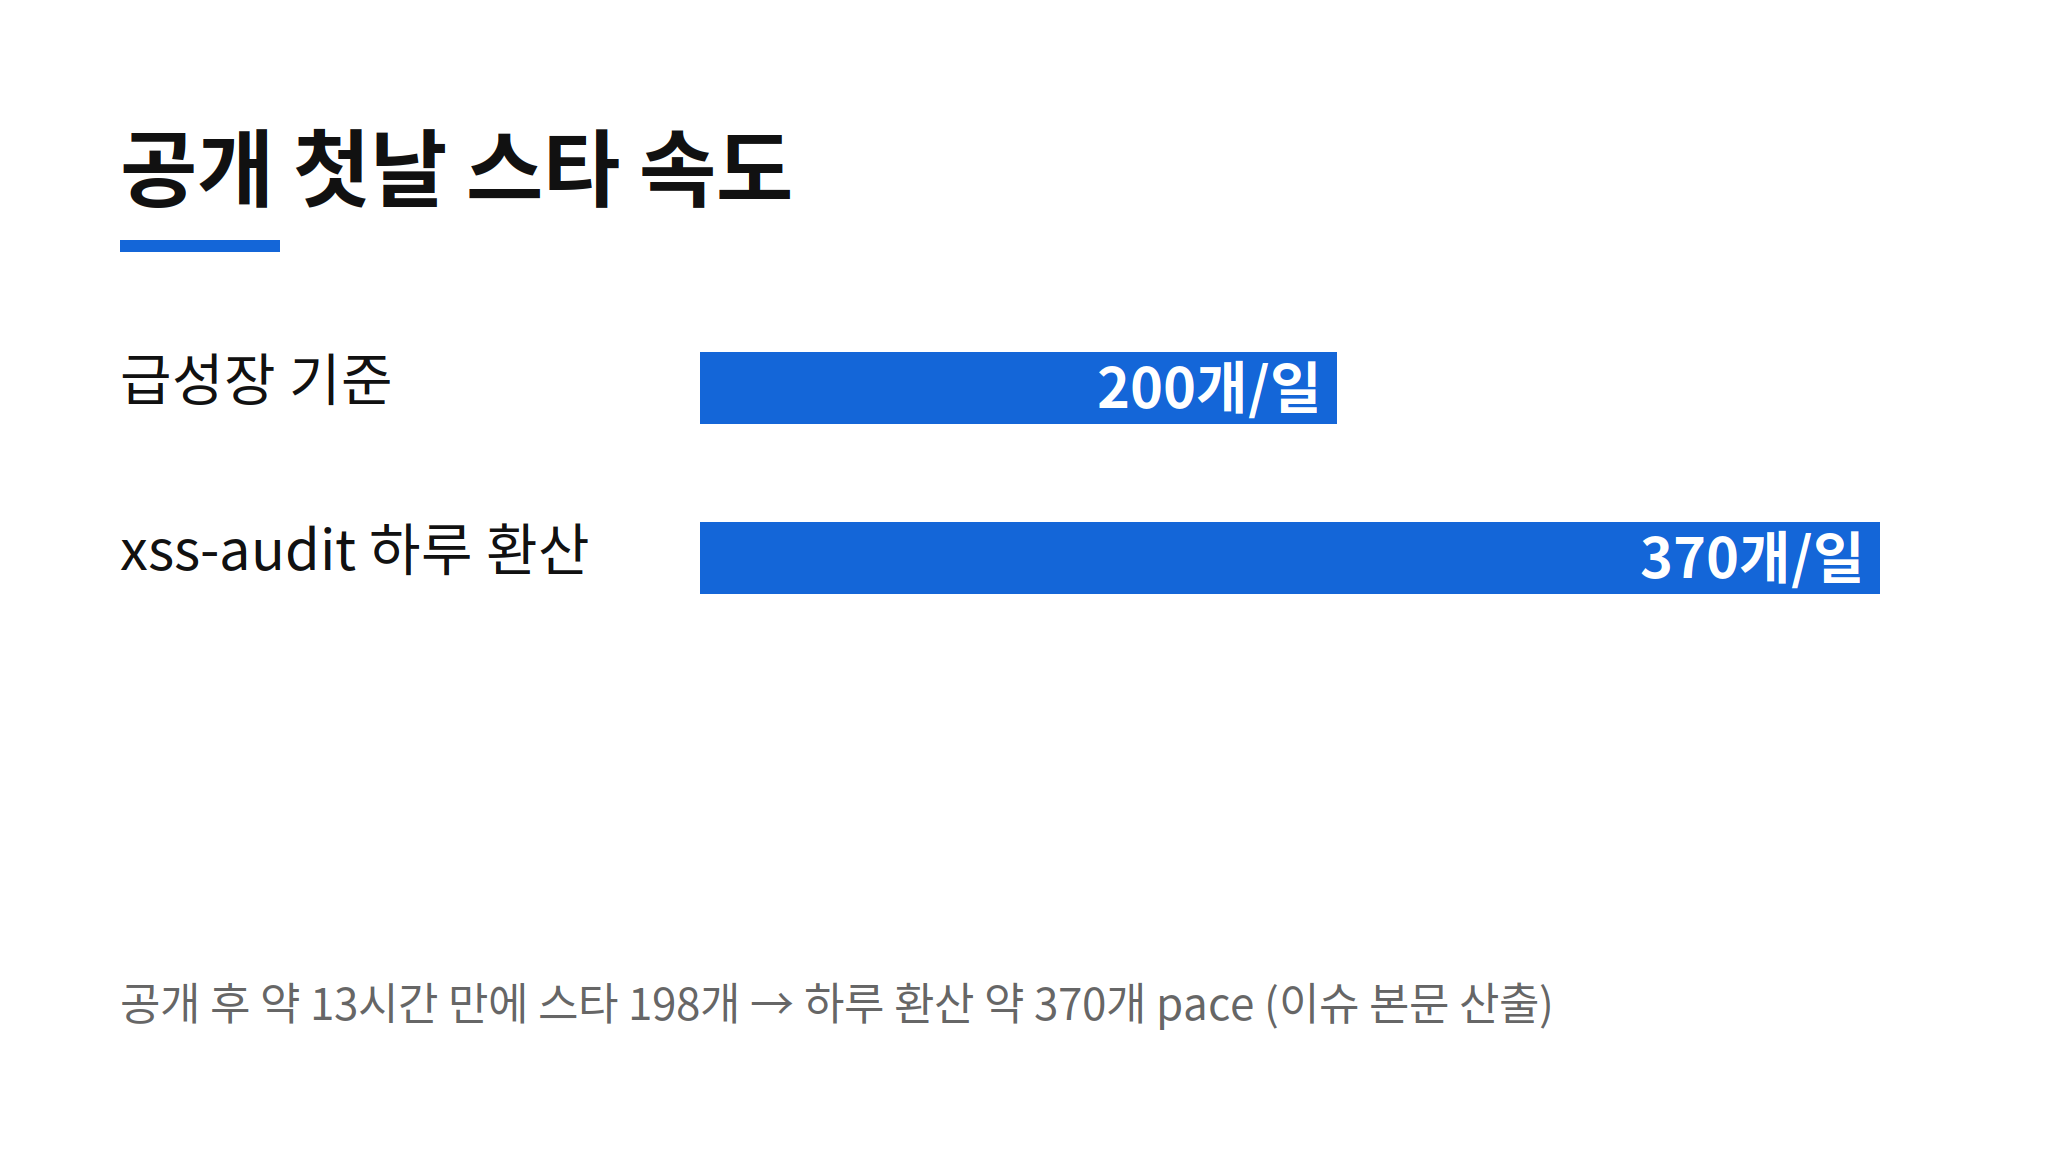
공개 후 약 13시간 만에 스타 198개를 모았습니다. 하루 단위로 환산하면 약 370개 pace로, 급성장 기준(하루 200개 이상)을 넘습니다. 코딩 에이전트에 보안 검토를 붙이는 흐름과 맞물린 반응으로 보입니다.
같은 문제의식을 다루는 이슈가 이어지고 있습니다. 계획 단계에 보안 검토를 기본 탑재한 Batta(#1479), MCP 통로를 노린 Agentjacking(#1445)이 그 예입니다. xss-audit는 그중에서도 XSS 한 분야를 깊게 파는 실무형 스킬이라는 점에서 자리가 다릅니다.
README에 따르면 저자는 1년간 실제 버그 바운티 작업에 이 워크플로를 썼고, 그 과정에서 수십 건의 XSS 취약점을 찾아 포상을 받았다고 합니다. 또한 Microsoft MSRC Security Researcher Leaderboard에서 4분기 연속 분기 Top 10에 들었다고 합니다. 2025 Q3 #4, Q4 #7, 2026 Q1 #6, Q2 #10입니다. 다만 이 부분은 README 주장으로, 독립 검증이 안 된 상태입니다.
아직 확인되지 않은 것들
- 저자의 버그 바운티 실적과 MSRC 리더보드 순위는 README 주장입니다. 독립 검증이 안 됐으니, 저자 신뢰도를 판단할 때는 이 점을 분리해서 봐야 합니다.
- 14개 층 검사의 오탐률이나 실제 코드베이스에서의 검출 성능 수치는 README에 없습니다. 어떤 코드베이스에서 얼마나 잡아내는지는 직접 돌려봐야 알 수 있습니다.
- 스타 수 198개는 공개 첫날 수치입니다. 지속적인 채택 신호인지 판단하기에는 이릅니다.
- 이 스킬이 특정 에이전트 전용인지, 범용 스킬 형식인지는 README만으로 단정하기 어렵습니다. 설치 설명은 "에이전트의 스킬 디렉터리"라고만 합니다.
정적 분석의 한계를 README가 스스로 밝힌 점이 오히려 이 스킬을 안전하게 쓰는 방법입니다. 결과를 맹신하지 않고, 사람이 확인하는 출발점으로 쓰는 것입니다.
실무 판단은 이렇게 정리됩니다. 프론트엔드 코드를 에이전트와 함께 짜는 팀은 XSS 검토를 매번 손으로 하기 어렵습니다. 14개 층으로 나눈 체크리스트를 스킬 형태로 바로 붙일 수 있다는 점이 실무 가치입니다. 다만 결과는 보고서일 뿐 확정된 취약점이 아니니, 마지막 확인은 사람이 해야 합니다.