OpenCode 보안 침해: 대규모 증류 공격으로 Console 사용자 1.4% 키 노출과 피해 통지
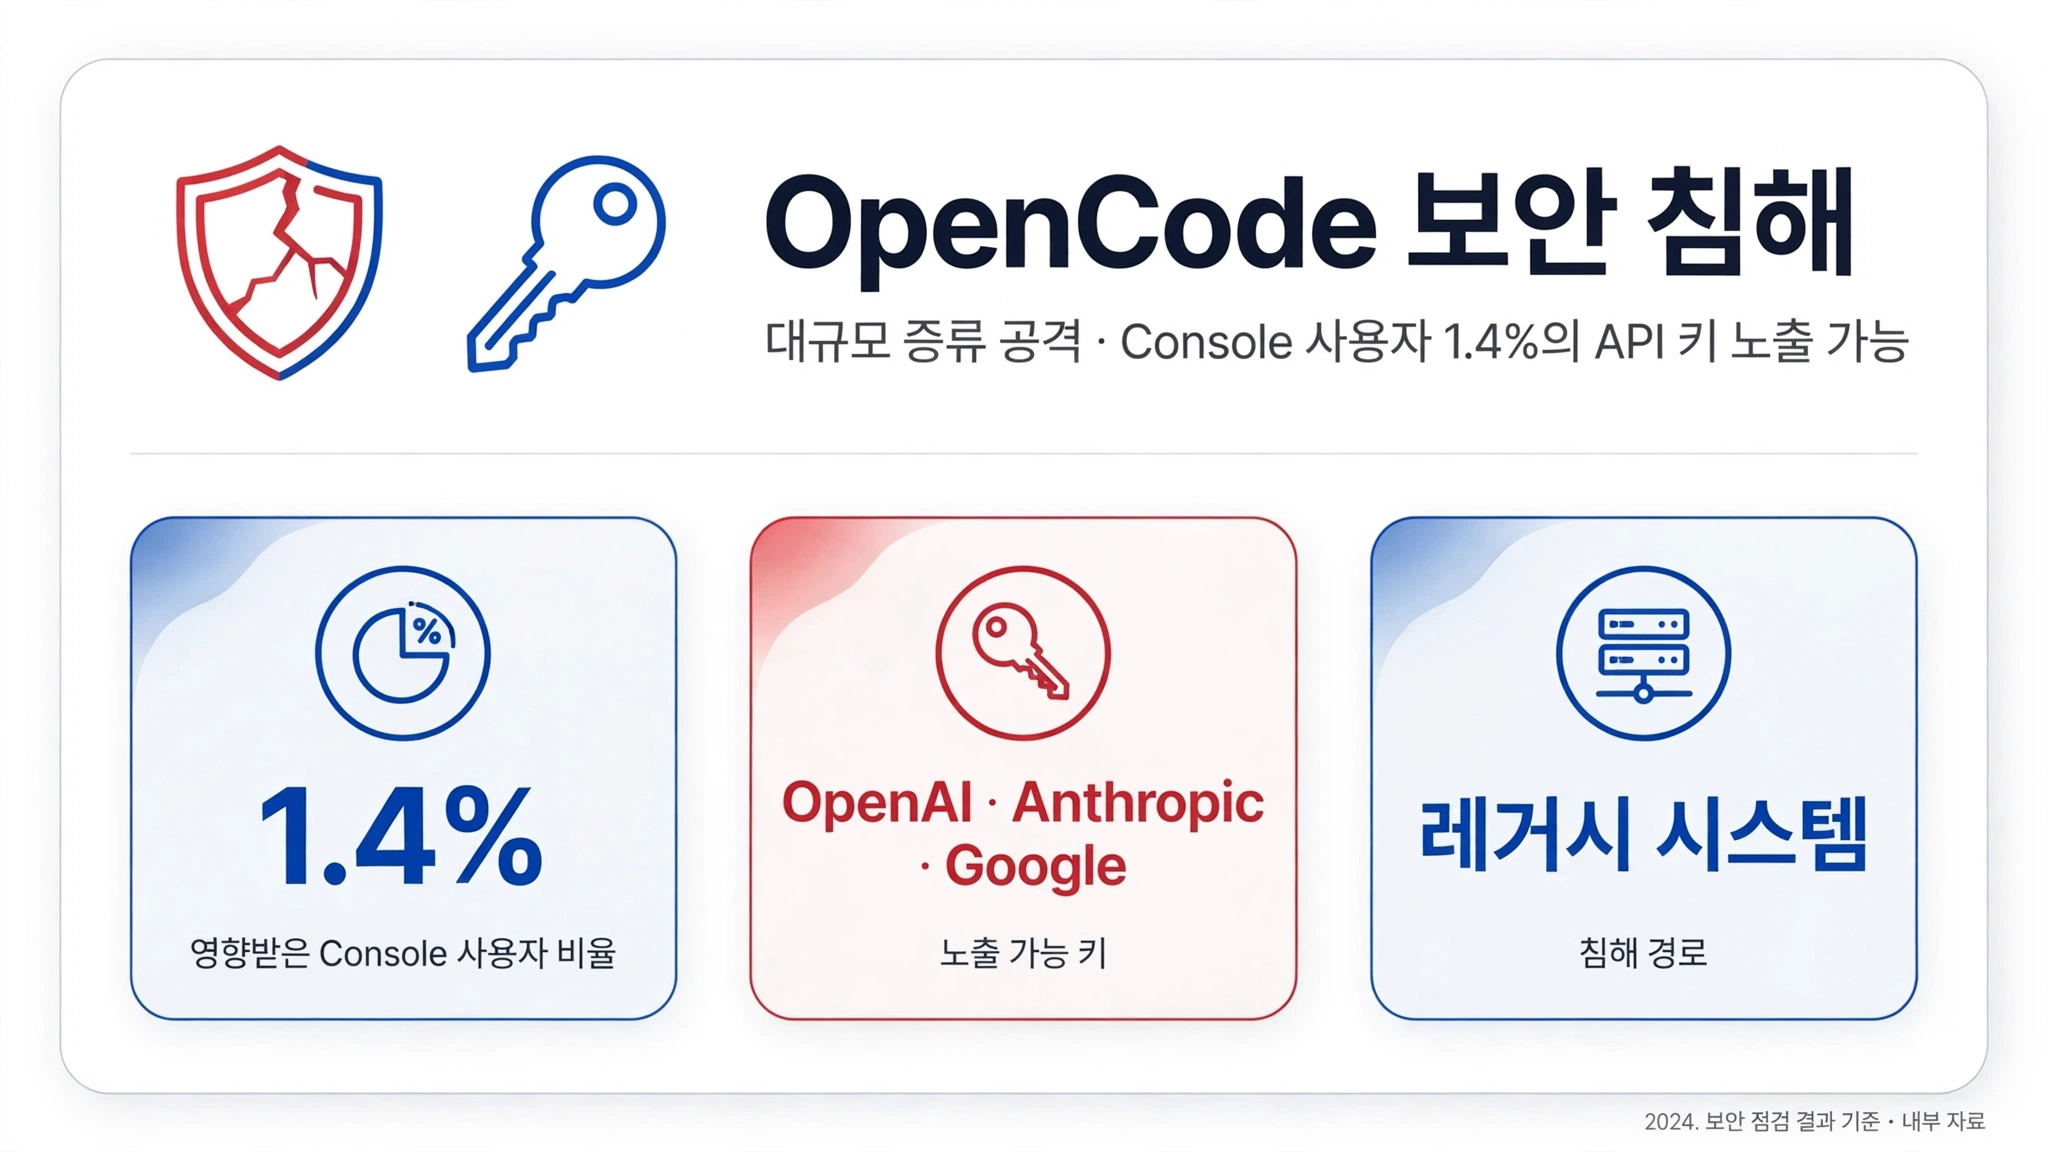
오픈소스 AI 코딩 에이전트 OpenCode가 보안 침해를 공개했다. 공식 X 게시물(@opencode, 10/17)에 따르면 "large scale distillation attack"으로 OpenCode Console 사용자 약 1.4%의 외부 프로바이더 키(OpenAI·Anthropic·Google 등)가 노출됐을 수 있다. 회사는 10/17 커뮤니티 공지와 10/18 오전 개별 이메일로 피해자에게 통지했다.
개발자 관점 한 줄 요약: 이 사건의 진짜 포인트는 "키가 유출됐다"가 아니다. 증류 공격(distillation attack)이라는 표현이 의미하는 바 — 탈취한 키로 프론티어 모델을 대량 쿼리해 학습 데이터를 뽑아내는 공격 패턴 — 을 이해해야 BYOK 구조의 코딩 에이전트를 쓰는 조직의 보안 리뷰가 바뀐다.
무슨 일이 일어났나: 핵심 사실
- 침해 경로: "폐기 중이던 레거시 시스템(legacy system)에 대한 무단 접근"으로 확인. 해당 시스템에 저장된
third party provider keys (eg OpenAI, Anthropic)가 노출됐을 수 있다. - 영향 범위: OpenCode Console 사용자 약 1.4%. "이메일을 받지 않았다면 영향을 받지 않은 것"이라고 안내.
- 대응: Anthropic·OpenAI·Google과 함께 대응 중. "the incident is ongoing so we cannot share more details at this point"라며 기술적 세부 사항은 미공개. 피해자에게는 키 폐기·교체와 사용량 로그 확인을 요청.
- 창업자도 타깃: 공동창업자 Dax Raad(@thdxr)는 "my personal accounts are being attacked now too", "whole new world with ai powered hacking"이라고 밝혔다.
- OpenCode란: SST 팀이 만든 오픈소스 AI 코딩 에이전트. 터미널 UI·데스크톱 앱·IDE 확장을 지원하고 75개 이상 모델 프로바이더에 연결할 수 있는 BYOK 구조. 2025년 6월 출시 이후 기사 기준 15만 GitHub 스타 돌파 보도.
증류 공격의 구조: 단순 키 유출이 아니다
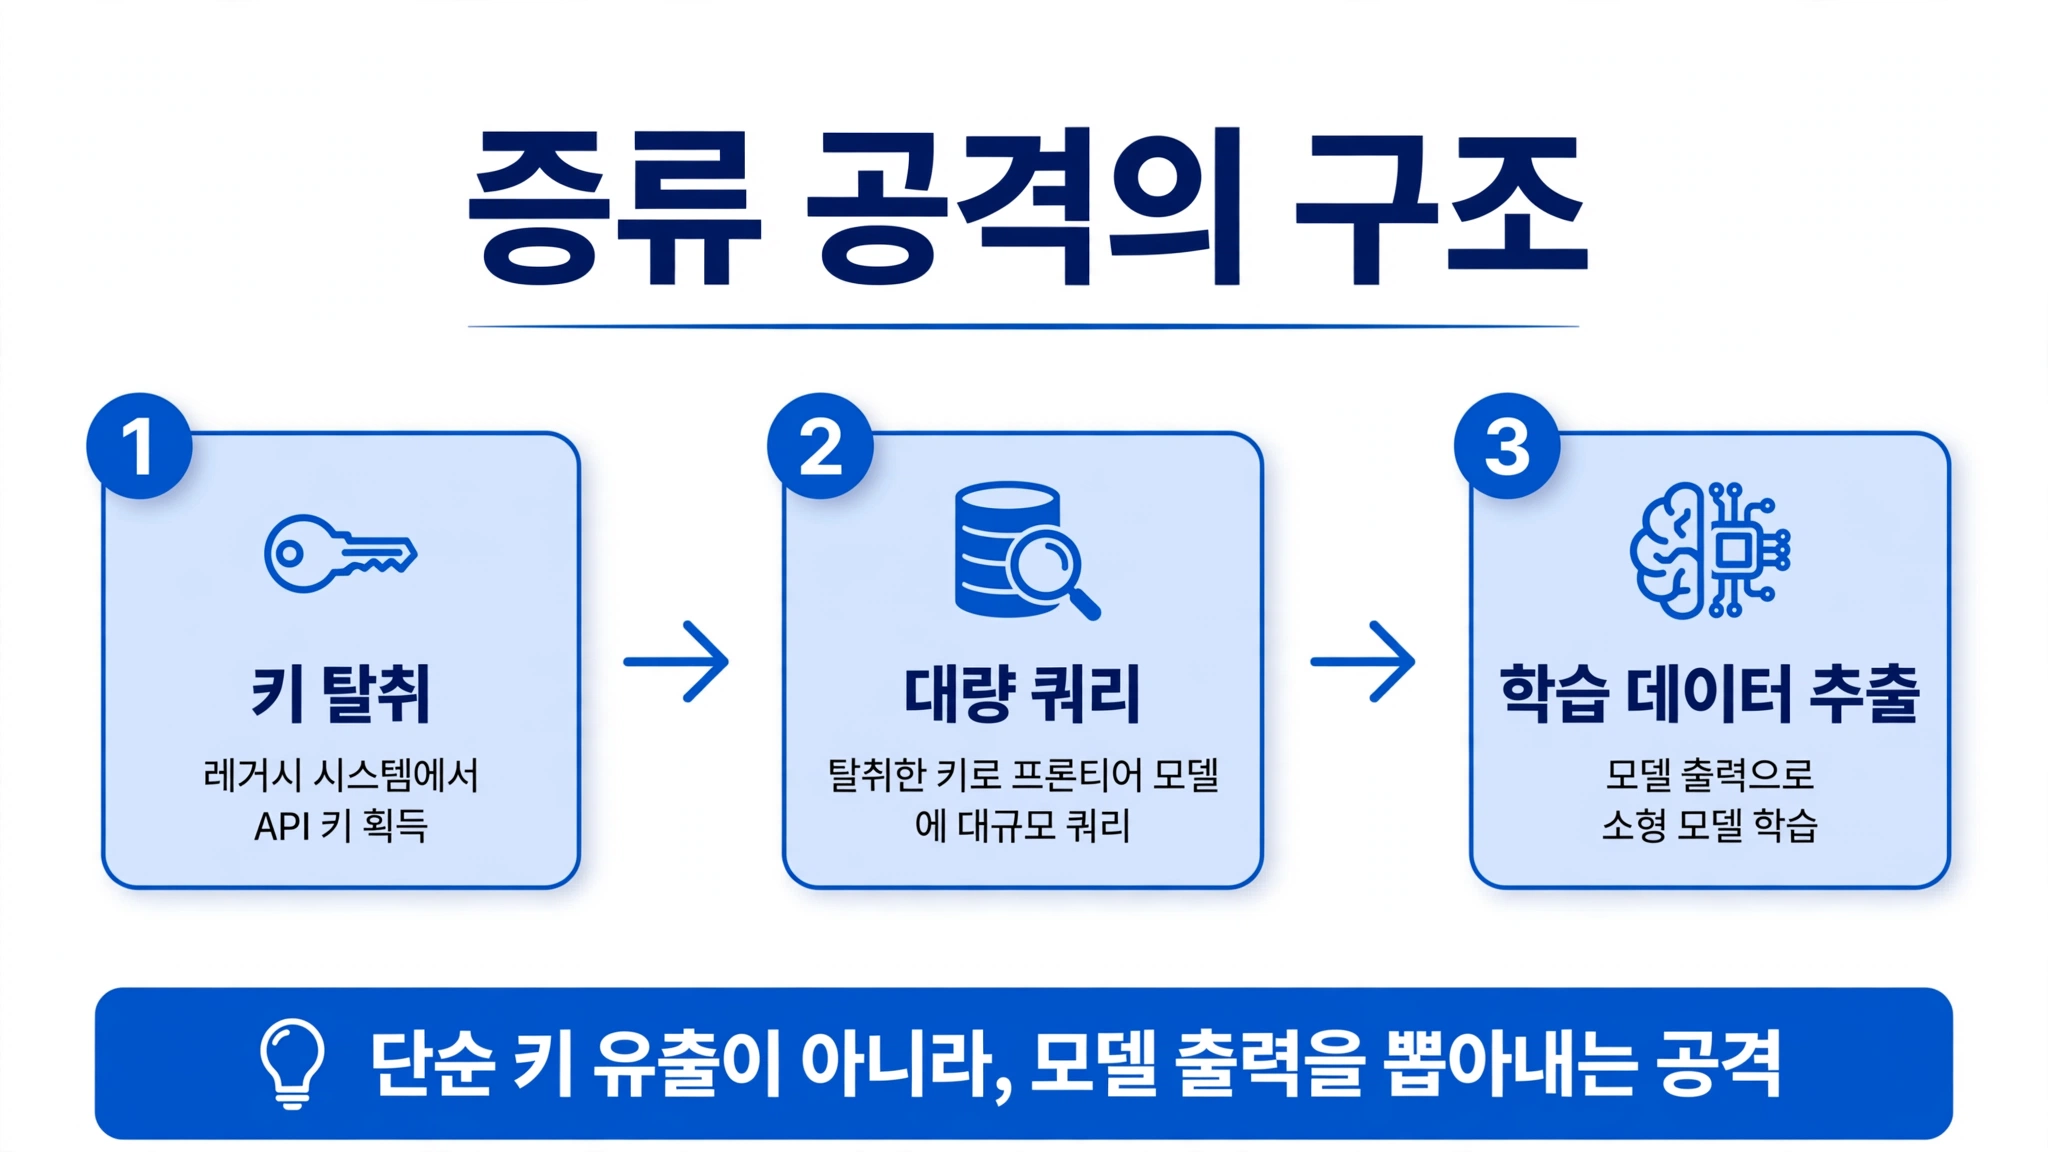
증류(distillation)는 원래 대형 모델의 출력을 학습해 소형 모델을 만드는 합법적 기법이다. 하지만 OpenAI·Anthropic 스스로도 타인의 유료 접근을 대규모로 쿼리해 출력을 탈취·학습하는 행위를 지칭하는 용어로 써 왔다. 즉 이번 사건은 "키를 빼냈다"에서 끝나는 게 아니라, 빼낸 키로 프론티어 모델을 대량 쿼리해 학습 데이터를 뽑아내는 형태일 가능성이 높다.
이건 10/12 이슈(#3236)에서 Anthropic이 공개한 증류 공격 방어 대책(Z.ai·Moonshot 실명 지목)과 정확히 같은 공격 벡터의 반대편 사례다. 같은 주에 한 편은 공격자를 방어하는 쪽이 공개됐고, 다른 한 편은 공격에 당한 쪽이 공개된 셈이다.
왜 개발자가 이 표현을 주목해야 하나: 키가 유출되면 공격자는 두 가지를 얻는다. (1) 피해자 계정으로 모델을 쓰는 과금 폭탄 능력, (2) 쿼리 출력을 모아 모델 지식을 복제하는 증류 능력. (2)가 현실화되면 피해 범위 추정이 "키 사용 로그"로 끝나지 않는다 — 공격자가 쿼리한 프롬프트/출력 자체도 평가해야 한다. OpenCode가 기술적 세부 공개를 거부하는 이유가 이 지점에 있을 가능성이 크다.
BYOK의 구조적 리스크: 편의의 대가
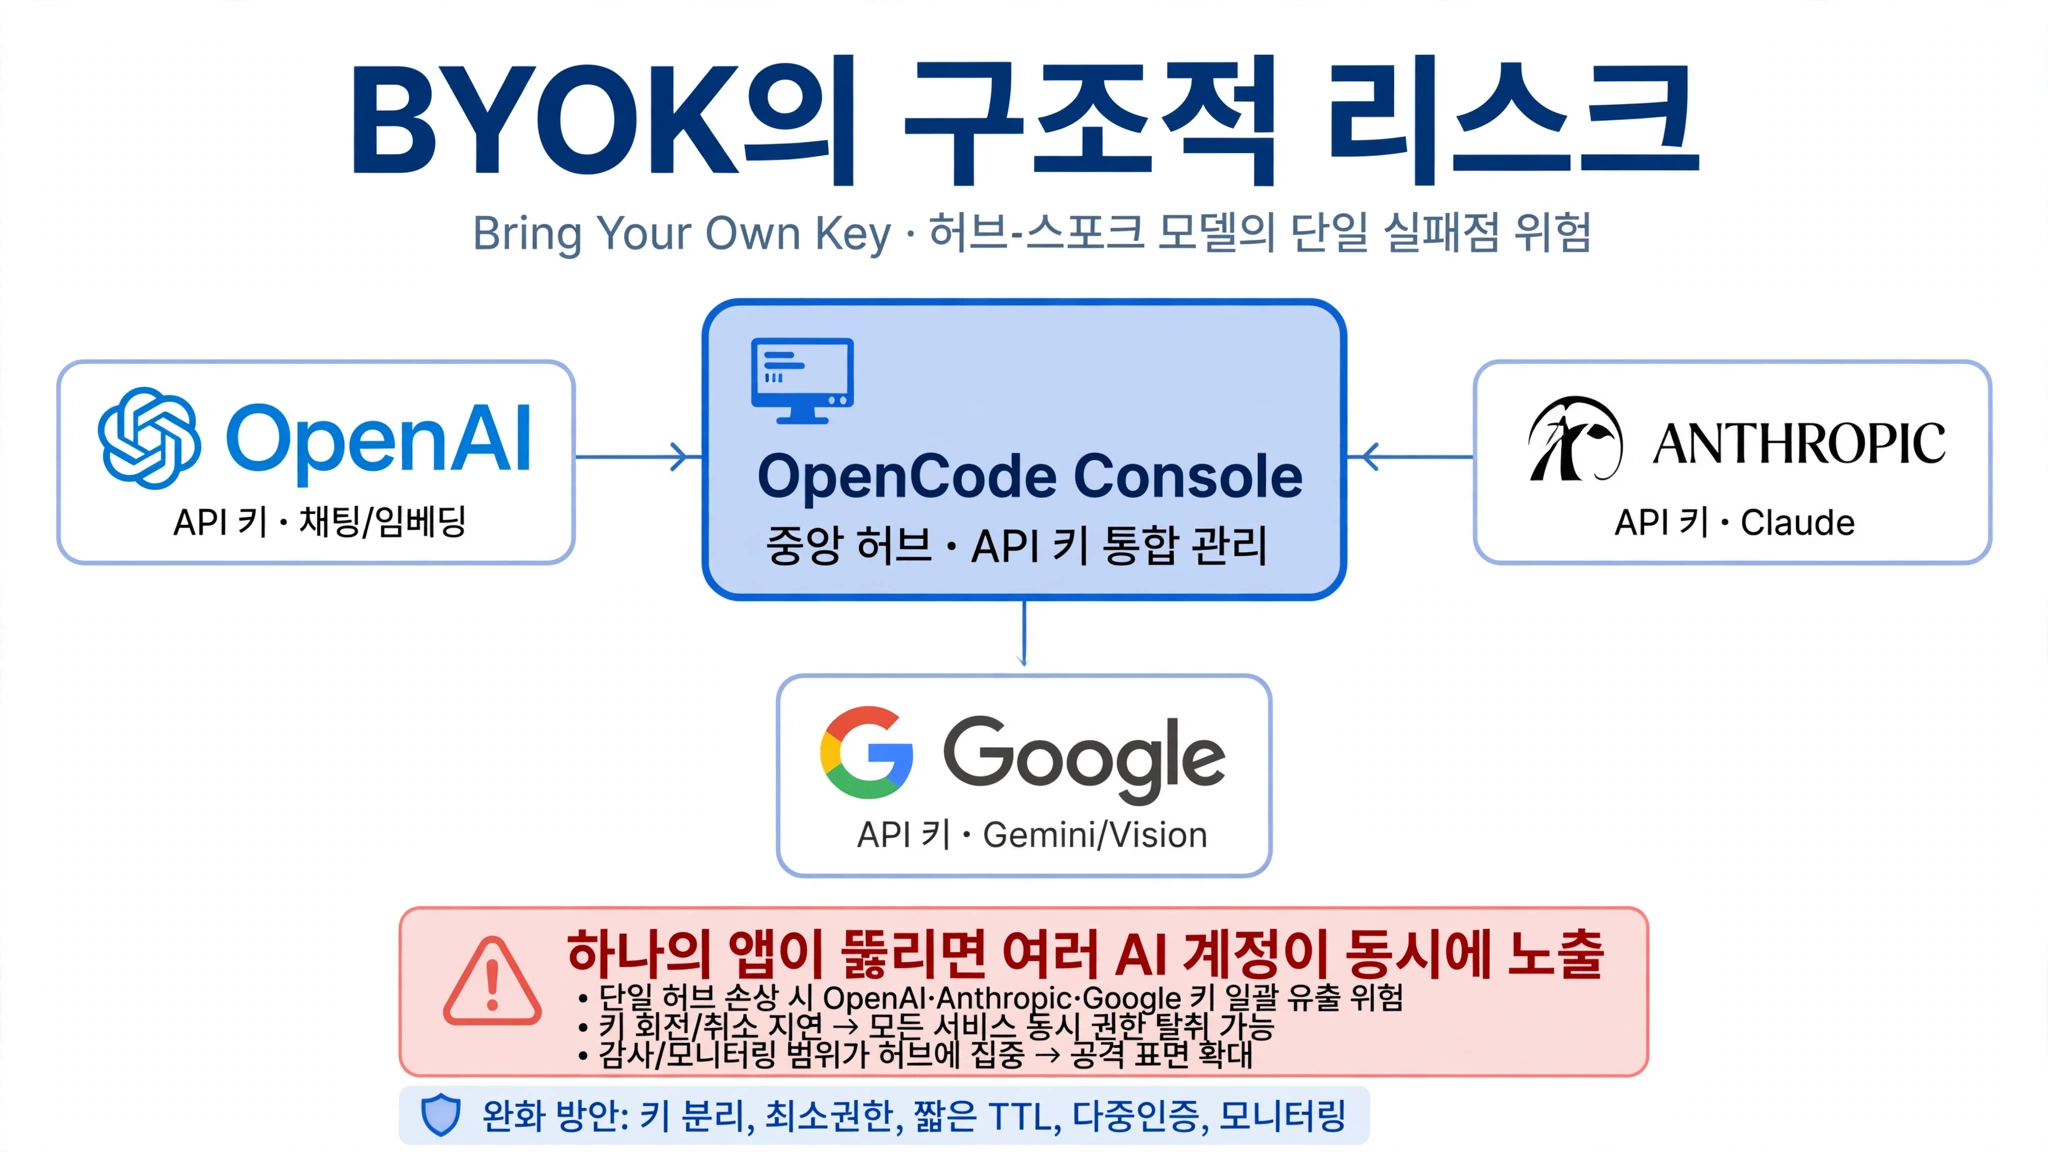
BYOK(Bring Your Own Key) 구조의 코딩 에이전트는 편리함과 프로바이더 유연성의 대가로, 여러 고가치 크리덴셜을 단일 서드파티 앱에 집중시킨다. 한 번 뚫리면 여러 AI 계정이 동시에 노출되는 구조적 리스크가 이번에 현실로 드러났다.
이건 OpenCode만의 문제가 아니다. 올해 초 OpenCode는 미인증 로컬 HTTP 서버에서 비롯된 치명적 RCE 취약점(CVE-2026-22812)이 공개돼 1.1.10에서 패치한 바 있다. 이번 침해는 "레거시 시스템" 발이라 별개 사건으로 보이지만, AI 코딩 에이전트 전반의 보안 패턴이라는 지적이 나온다.
아직 안 밝혀진 것 (미확인): 공격자가 실제로 키를 사용했는지, 사용했다면 어느 프로바이더의 키로 얼마나 쿼리했는지는 미공개 — "사건이 진행 중"이라 세부 공유 불가 상태. "1.4%"의 분모가 정확히 무엇인지(전체 Console 사용자 vs 키 연동 사용자), 공격 기간이 언제부터였는지도 미공개.
개발자가 지금 해야 할 3가지
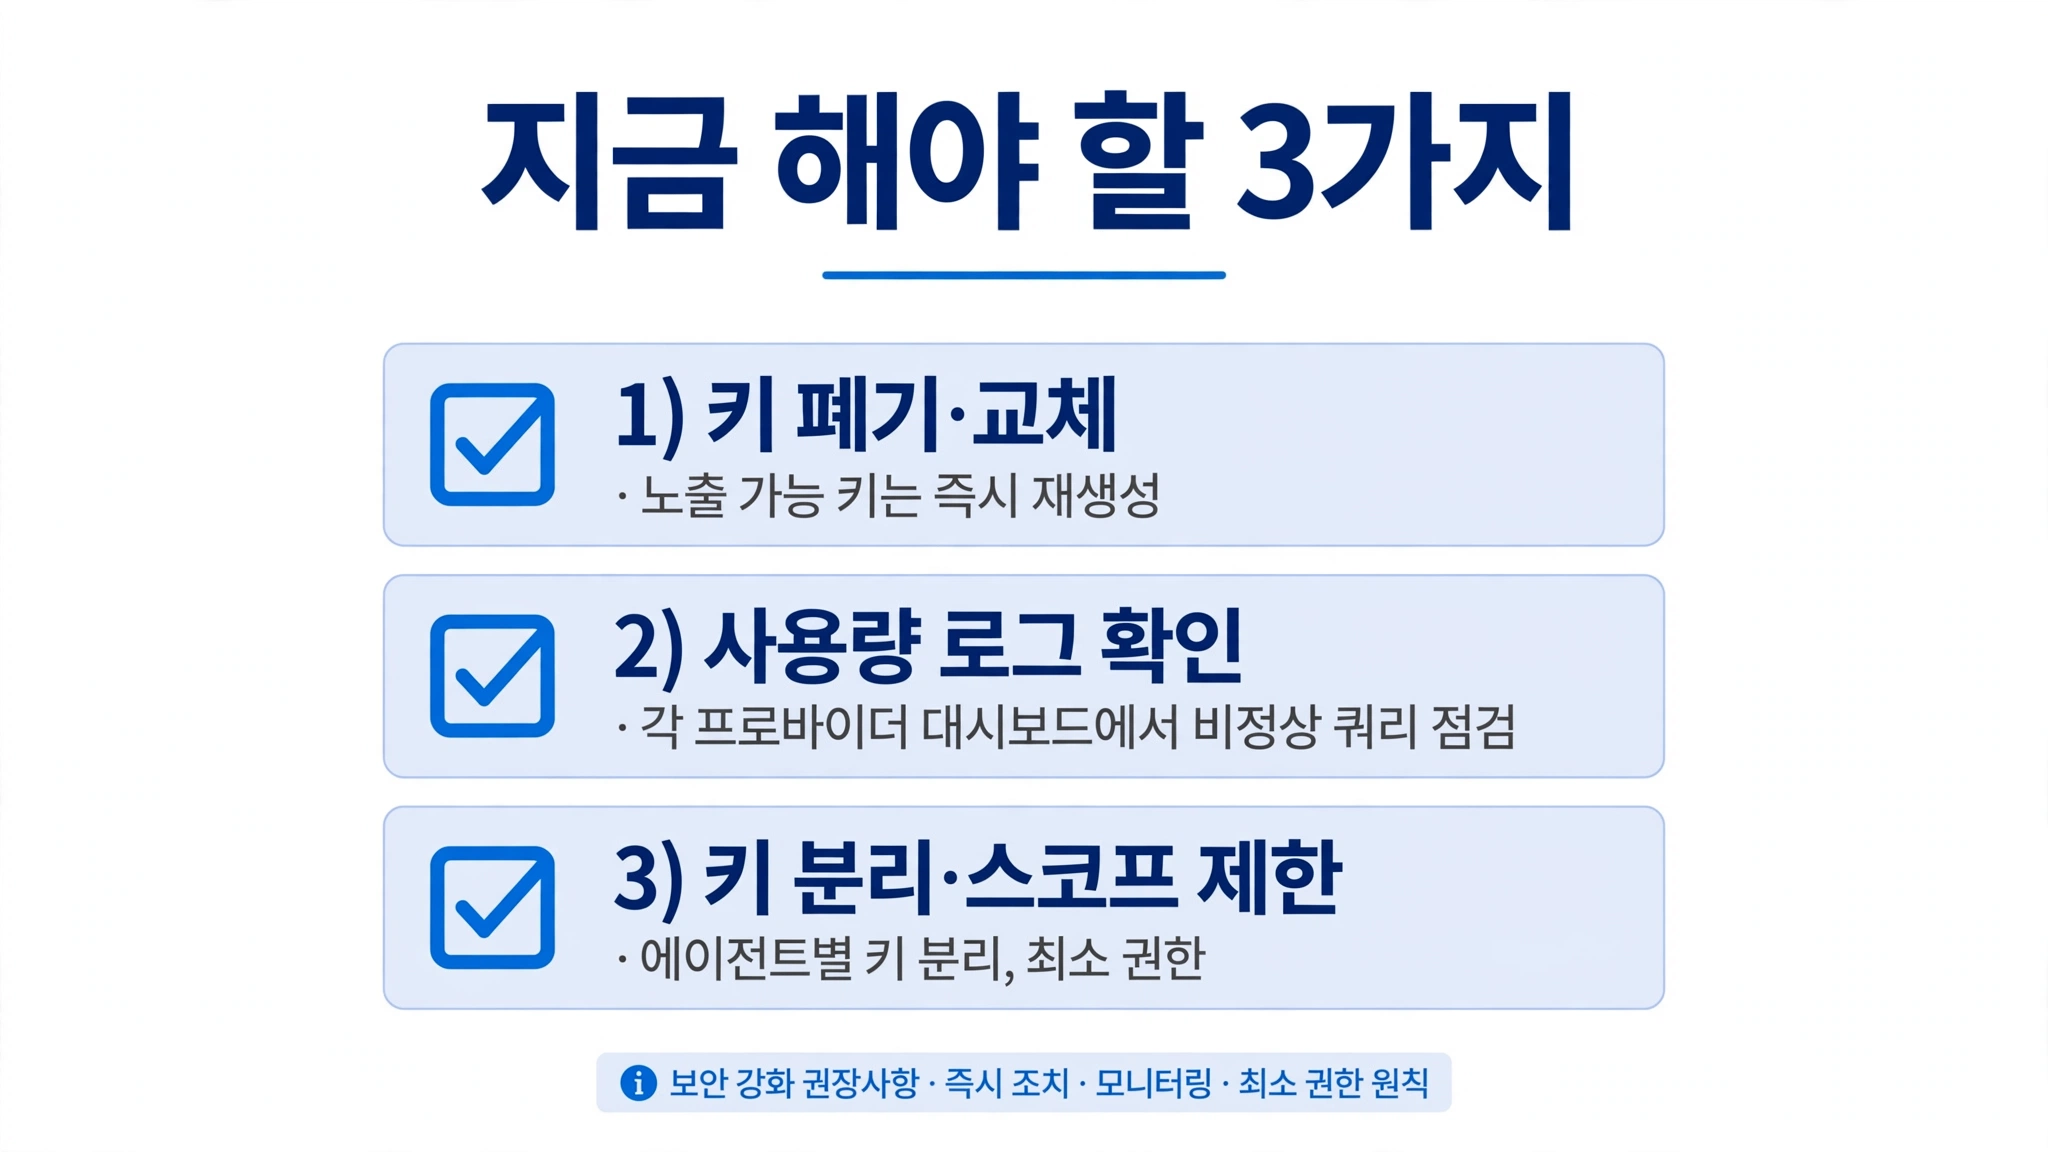
- 키 폐기·교체: OpenCode Console에 키를 등록했거나, OpenCode 관련 이메일을 받았다면 해당 프로바이더의 키를 즉시 재생성한다. 기다리지 마라 — 회수 타이밍은 공격자와의 경주다.
- 사용량 로그 확인: 각 프로바이더 대시보드(OpenAI Usage, Anthropic Console, Google AI Studio)에서 평소와 다른 트래픽 패턴이 없는지 점검한다. 증류 공격은 대량·반복 쿼리가 특징이므로 평소 대비 급증이 핵심 신호다.
- 키 분리·스코프 제한: 앞으로는 에이전트별로 키를 분리하고, 각 키는 해당 에이전트가 쓰는 모델·기능으로만 스코프를 제한한다. 키를 환경 변수 한 군데에 모아 쓰는 패턴이 이번 사건의 실패점이었다.
키 인벤토리를 주기적으로 점검하는 스크립트를 만들어두면 다음 사건 때 대응이 빨라진다. 개념적으로는 이런 식이다:
# 키 인벤토리 점검 (개념적 재구성)
# 1. 각 프로바이더 대시보드에서 지난 7일 사용량 스냅샷 추출
# 2. 저장된 기준선(baseline) 대비 급증이 있는지 비교
# 3. 임계값 초과 시 즉시 알림 → 수동으로 키 재생성

threshold = 3.0  # 평소 대비 3배 이상이면 경보
for provider in ["openai", "anthropic", "google"]:
    usage = fetch_last_7d_usage(provider)   # 대시보드/API에서 추출
    baseline = load_baseline(provider)       # 평소 사용량 기록
    if usage / baseline > threshold:
        alert(f"{provider}: 비정상 급증 감지 — 키 교체 검토")
AX TF 관점: 에이전트 도입 시 "키를 어디에 맡기는가"가 보안 리뷰 항목이 되어야 한다. 서드파티 에이전트에 프로덕션 키를 그대로 꽂는 구조라면, 이번 사건은 남의 일이 아니다 — 같은 BYOK 구조면 같은 단일 실패점을 공유한다.